
Externe Angriffsfläche
Subdomains aus Zertifikatsprotokollen, DNS, TLS, Admin-Oberflächen, SPF und DMARC.
Exposure Management
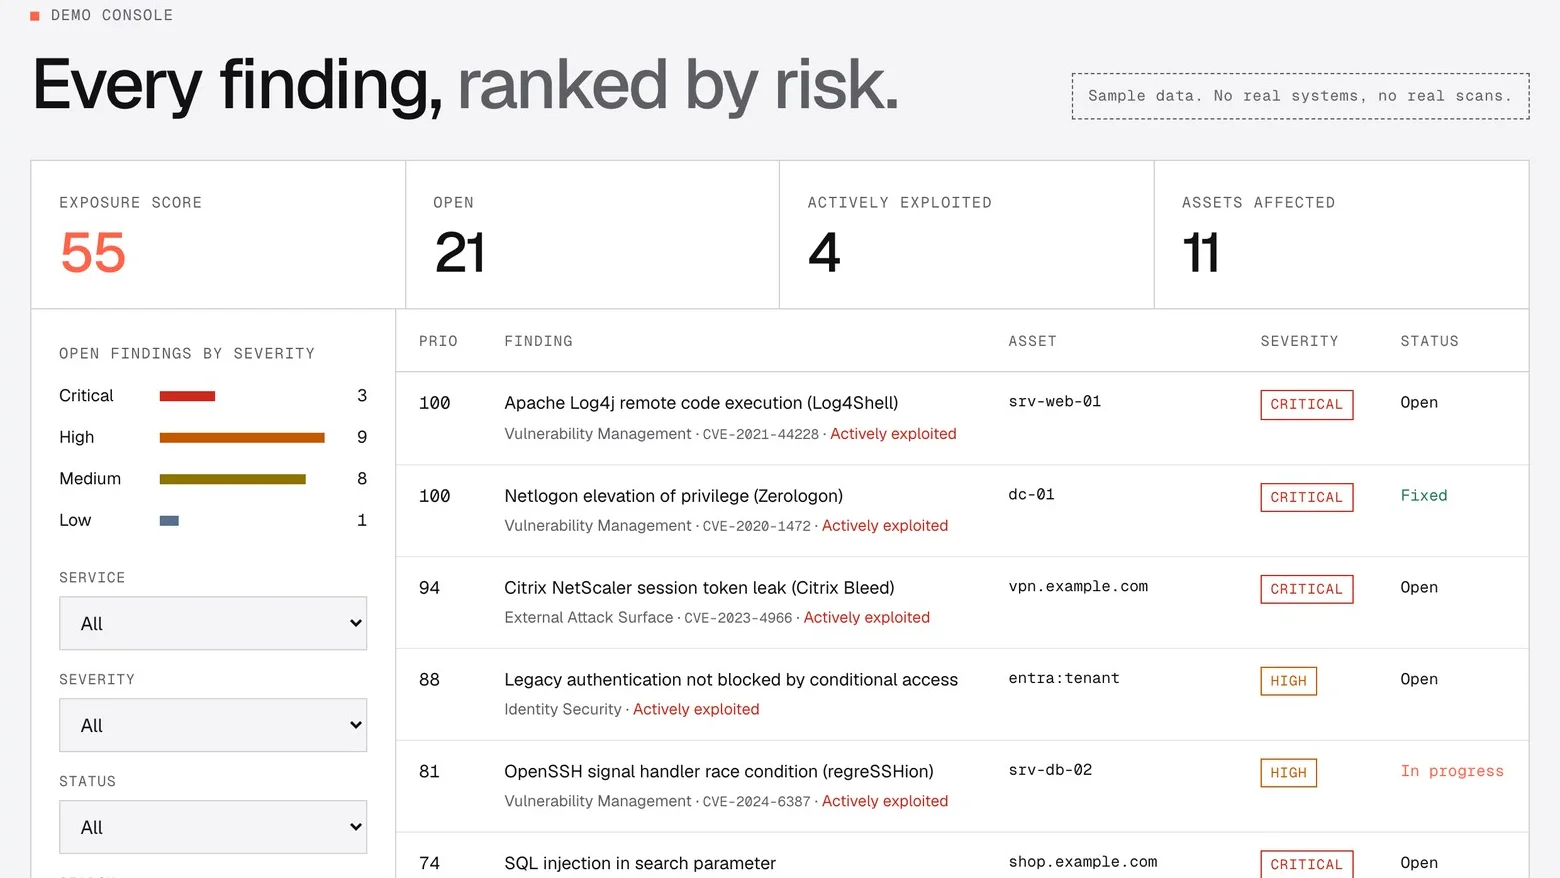
Server, Websites, Cloud und Identitäten. Eine Liste, geordnet nach echtem Risiko.
WAS VEYRISK SIEHT
veyrisk startet mit Ihrer Domain und findet den Rest selbst. Angreifer fragen nicht nach Ihrer Asset-Liste, sie schauen von außen auf Ihr Unternehmen.
Subdomains aus Zertifikatsprotokollen, DNS, TLS, Admin-Oberflächen, SPF und DMARC.
Schwachstellenmanagement, laufend und ohne Agent.
Ihre Webanwendungen auf typische Schwachstellen geprüft.
Konfigurationen in AWS, Azure und Google Cloud.
Einstellungen und riskante Konten in Entra ID und Microsoft 365.
SO FUNKTIONIERT ES
Der passive Scan startet sofort. Ohne Vertrag, ohne Agent.
Aus Zertifikatsprotokollen, DNS, TLS und Mail-Einstellungen.
Ein DNS-Eintrag genügt. Erst dann laufen aktive Scans.
Nur geprüfte Befunde, geordnet nach echtem Risiko.
Ein Nachscan belegt jeden Fix.
PRIORISIERT
Ein klassischer Scanbericht liefert Tausende Befunde, sortiert nur nach CVSS, darunter Testserver und abgeschaltete Systeme. veyrisk ordnet nach Schweregrad, aktiver Ausnutzung und Gewicht des betroffenen Systems. Oben steht, was ein Angreifer zuerst versuchen würde. Schlägt eine Prüfung fehl, legt veyrisk keinen Befund an.
OHNE VERTRAG STARTEN
Wir zeigen Ihnen die Konsole mit Ihren eigenen Ergebnissen. Betrieben in Deutschland, auf unseren eigenen Servern.
Kontakt
Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.