
Cybersecurity Suite
Fünf Produkte, eine Verteidigungslinie
Fünf Produkte, die ineinandergreifen: Angriffsfläche, Compliance, Monitoring, autonome Reaktion und Perimeter. Europäisch souverän, mit NeoI (neonotu Intelligence) als gemeinsamer Engine.
Sightadel
Compliance, die sich nicht wie Compliance anfühlt.
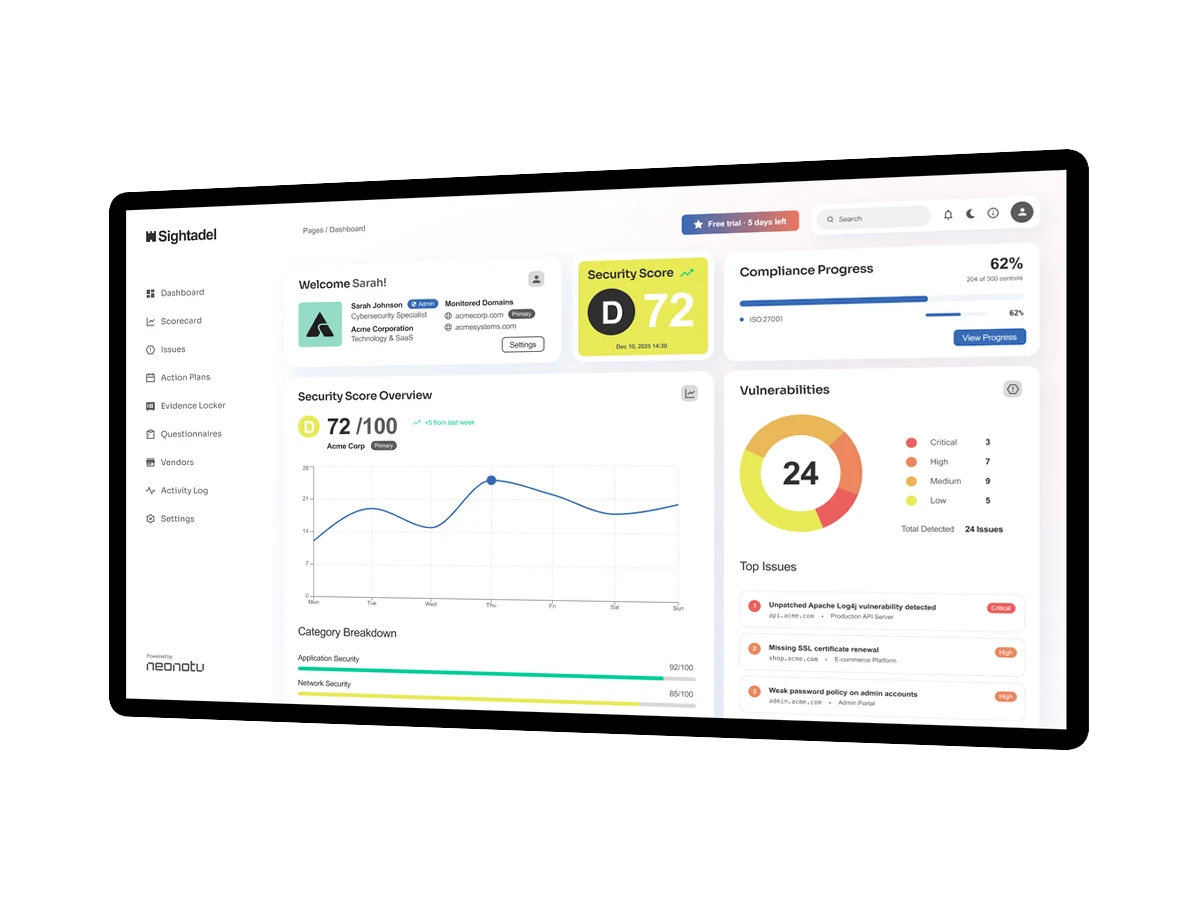
Compliance und Security Scoring auf einer Plattform
Bildet die gesamte Sicherheits- und Compliance-Lage auf einer Plattform ab: NIS2, DORA, ISO 27001 und DSGVO als vorkonfigurierte Kontrollkataloge, zwischen den Standards gemappt.
Was das bringt
Eine Sicht statt vieler
Anforderungen, technische Lage und Evidenz an einer Stelle. Schluss mit Tabellen, die niemand mehr findet.
Score statt Vermutung
Der Security Score ersetzt subjektive Selbsteinschätzungen. Veränderungen werden über die Zeit messbar.
Audit-Bereitschaft als Zustand
Berichte und Evidenz sind jederzeit aktuell. Audits werden zur Routine, nicht zum Projekt.
Europäisch souverän
Datenhaltung in der EU, Lieferanten und Support in deutschem Recht, keine Drittlandsabhängigkeit.
Strider
Sehen, was im Netzwerk tatsächlich passiert.
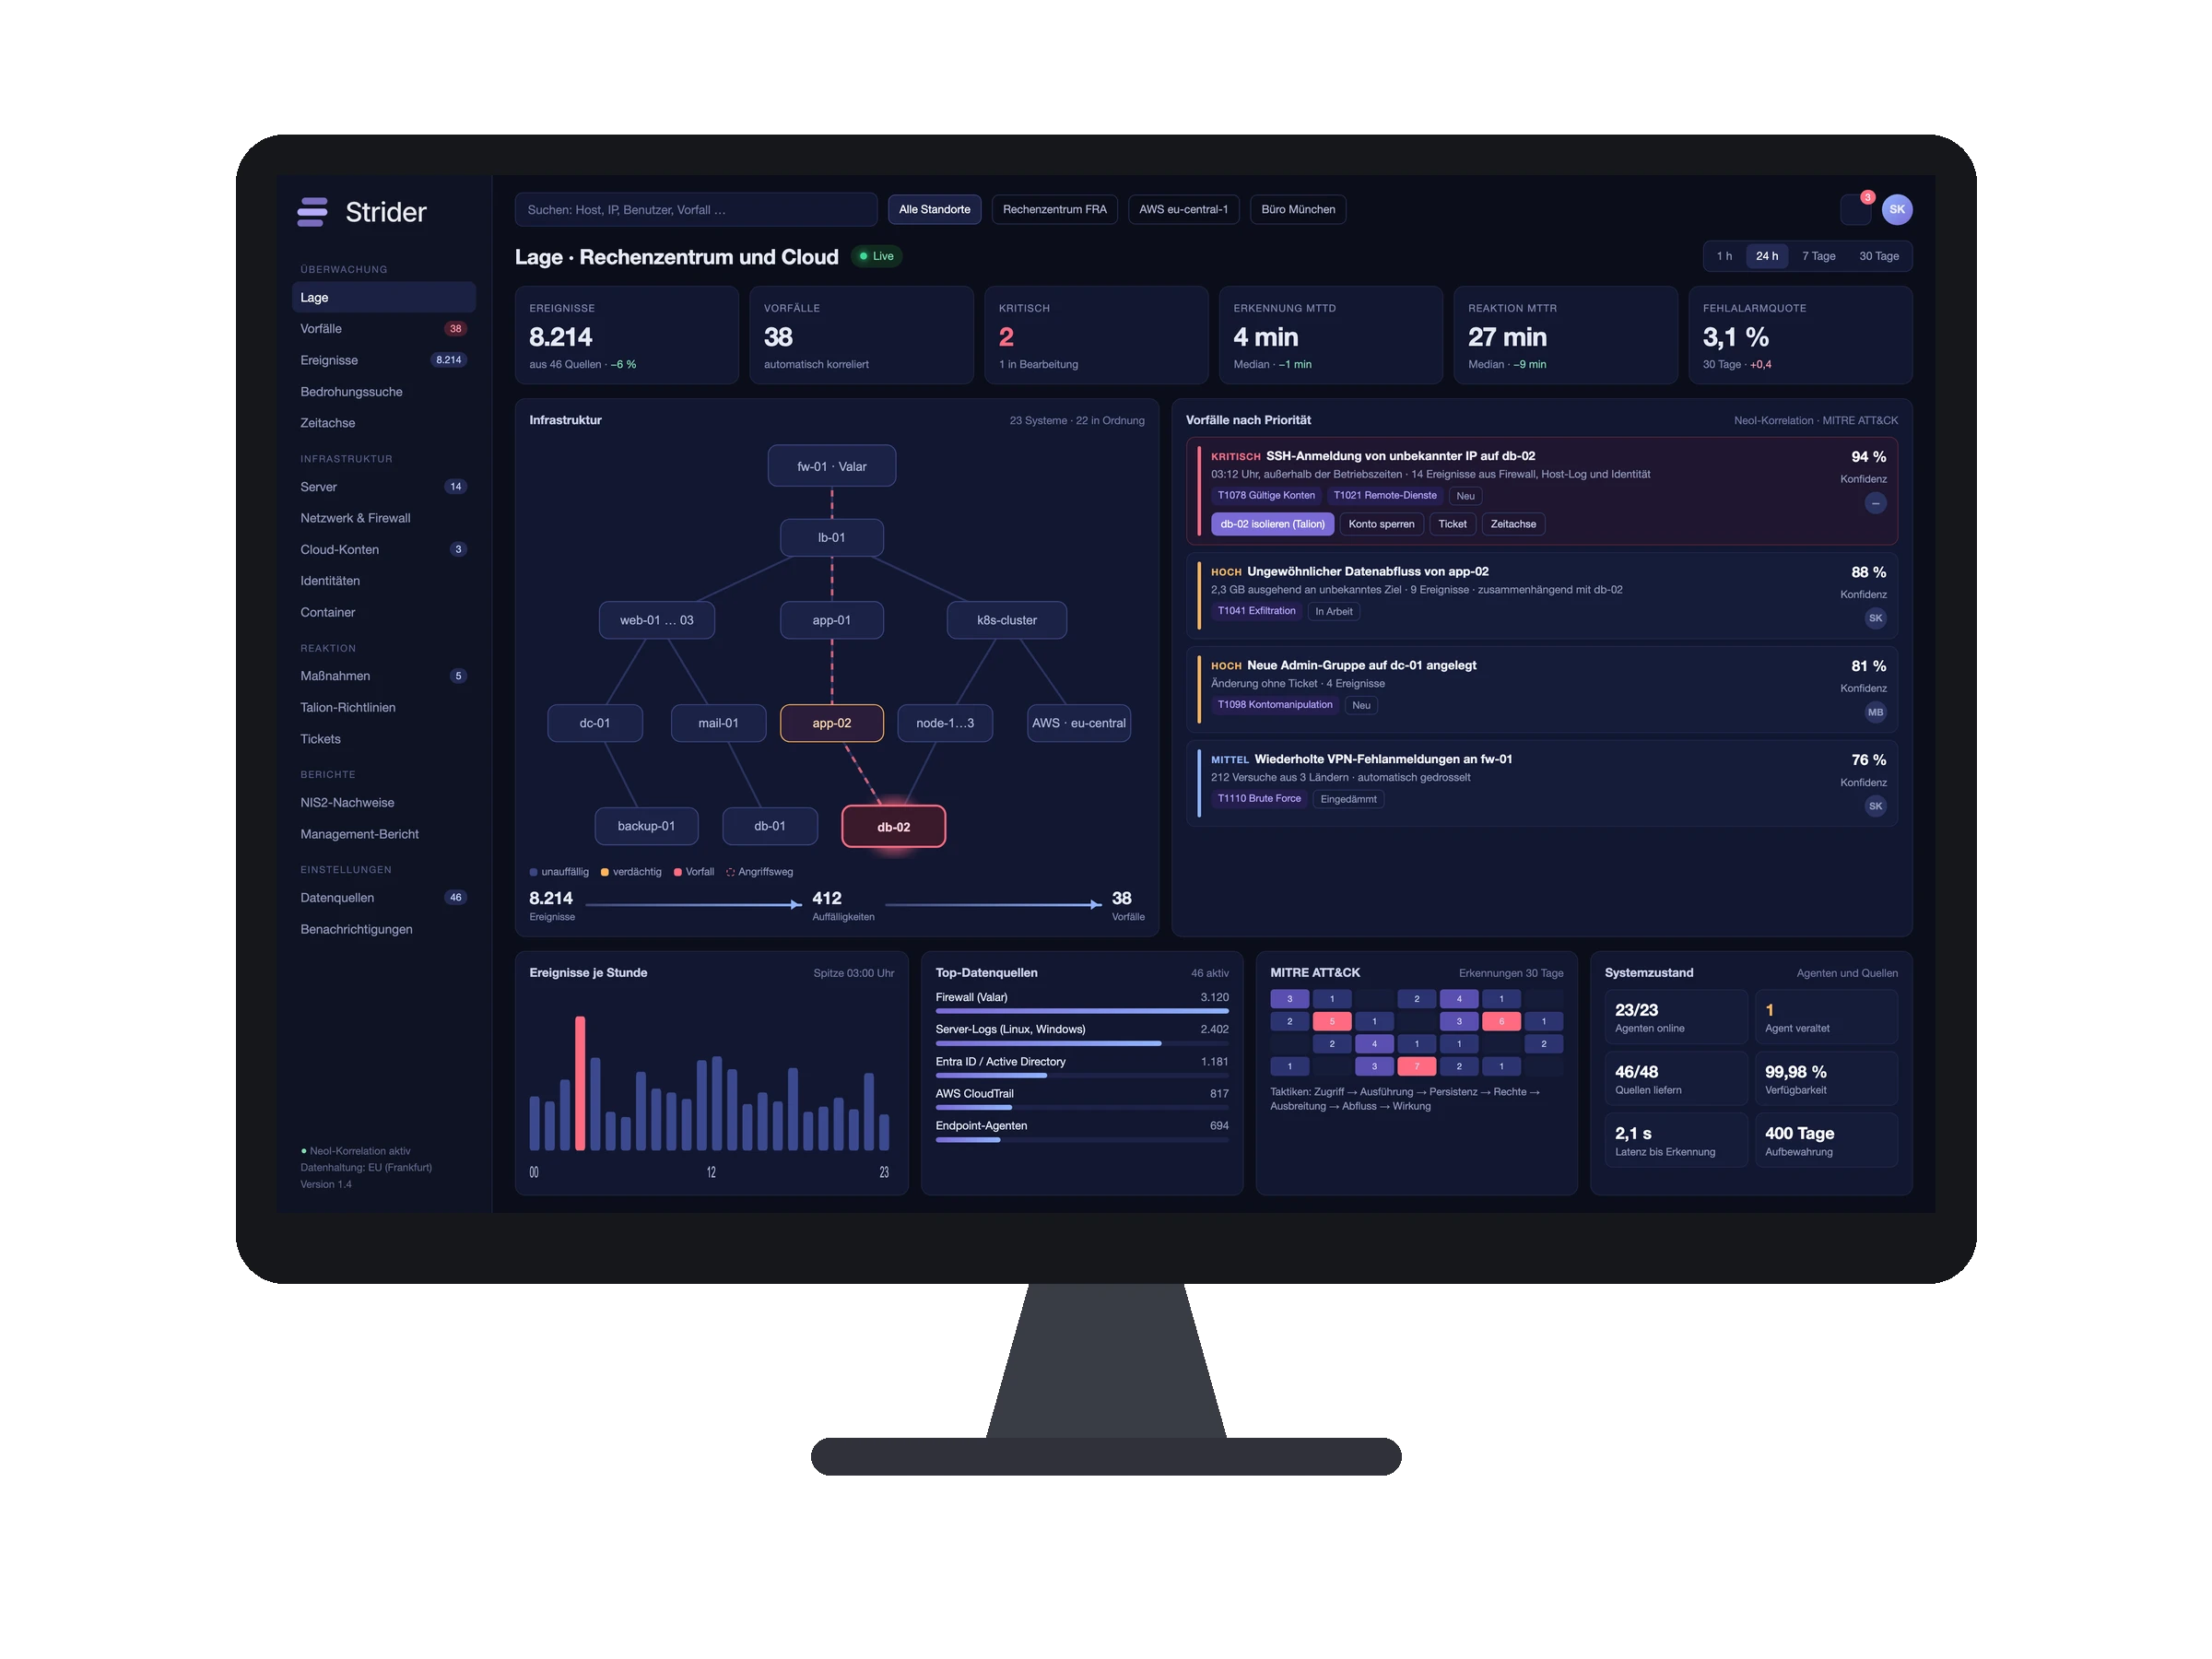
Security Monitoring für SOC-Teams. In Echtzeit.
SOC-Teams erhalten einen Live-Blick auf das, was im Unternehmen tatsächlich passiert: bereinigt, priorisiert und in einer Sprache, die auch die Geschäftsführung versteht.
Was das bringt
Vorfälle statt Events
Triage-Zeit sinkt um Größenordnungen. Analysten arbeiten an Vorfällen, nicht an Logzeilen.
Eine Wahrheit für alle
Geschäftsführung und SOC arbeiten auf derselben Datenbasis. Diskrepanzen zwischen den Ebenen verschwinden.
Kein Regel-Babysitting
NeoI-Korrelation reduziert den Pflegeaufwand klassischer Korrelations-Regelwerke drastisch.
Audit-fähige Historie
Jede Aktion ist nachvollziehbar dokumentiert: für ISO 27001, NIS2 und DORA.
orovar
Versteckt sich nicht. Jagt.
Autonomer Security Agent mit NeoI
Anders als klassische Detection-Werkzeuge meldet orovar nicht nur, er handelt. Erkannte Aktivitäten werden automatisch isoliert oder gezielt auf Honeypots umgeleitet.
Was das bringt
Reaktion in Sekunden
Automatische Erstreaktion in Zeitfenstern, in denen menschliche Reaktion zu spät käme.
Deception produktiv nutzbar
Honeypot-Umleitung ist kein Forschungsprojekt mehr, sondern Teil der täglichen Verteidigung.
Pflegeaufwand niedrig
NeoI-Bewertung ersetzt die umfangreiche Skriptpflege klassischer SOAR-Plattformen.
Volle Auditspur
Für regulierte Branchen: jede Aktion und Übersteuerung revisionssicher dokumentiert.
Valar
Der Perimeter ist nicht tot. Er ist europäisch geworden.
Hardware-Firewall-Lösung, Engineered in Europe
Vier abgestufte Modelle sichern Perimeter und interne Zonen, von der einzelnen Praxis bis zum verteilten Konzernnetzwerk, mit gleichbleibender Verwaltungslogik.

Was das bringt
Klare Bezugsquelle
Hardware, Software und Support aus einer Hand, mit dokumentierter Lieferkette.
Skalierung ohne Bruch
Von Valar 1 bis zum Valar-4-Verbund bleibt die Verwaltungslogik gleich.
KI als Standard
NeoI ist Bestandteil aller Modelle. Die Erkennungsqualität wächst mit jedem Update.
Souveränität dokumentierbar
Vertragliche und technische Souveränität sind in Vergabeunterlagen nachweisbar.
veyrisk
Sehen, was Angreifer sehen. Schließen, was zählt.
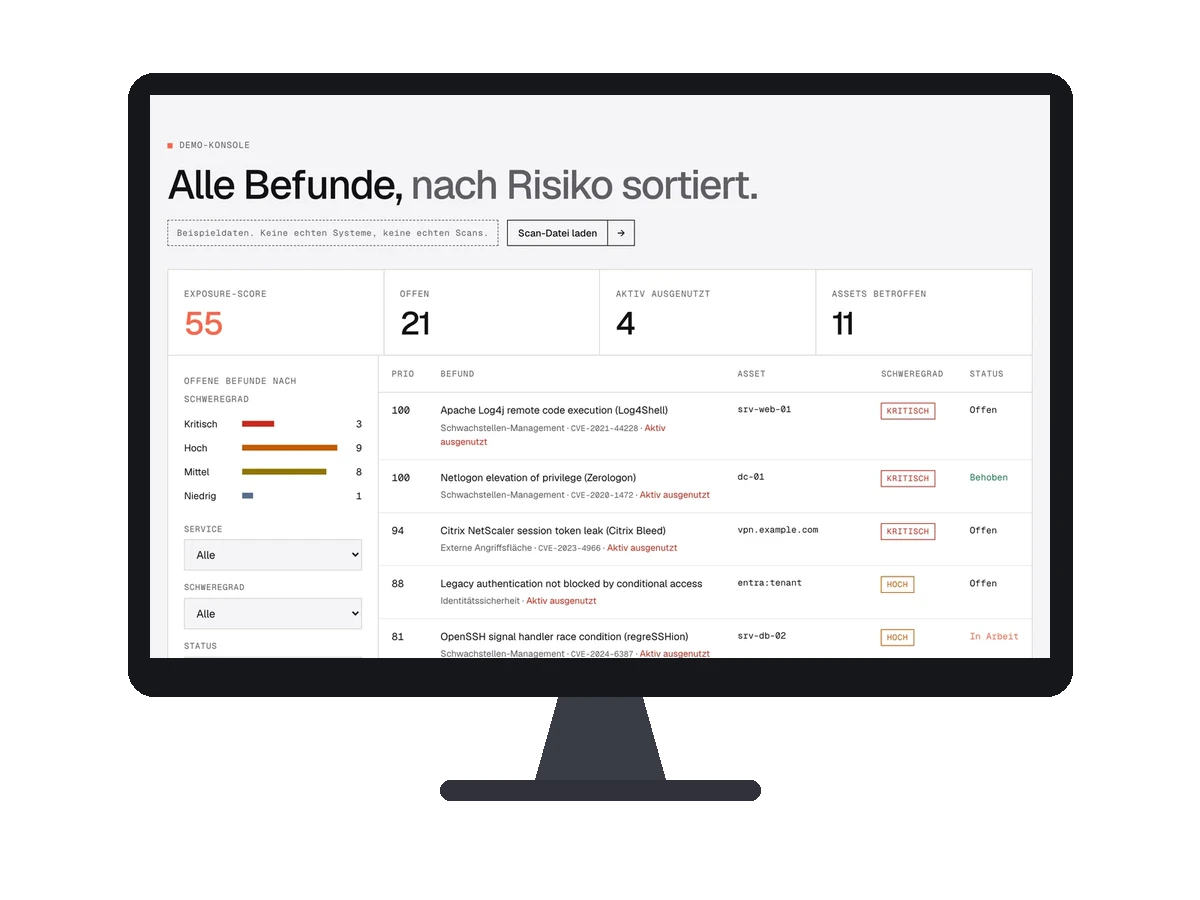
Exposure Management: sehen, was von außen erreichbar ist
Sammelt fortlaufend, was die Organisation im Netz zeigt (Server, Webanwendungen, Cloud-Konten, Identitäten), und ordnet jeden Befund nach echtem Risiko statt nach CVSS-Punktzahl.
Was das bringt
Priorität statt Liste
Schweregrad, bekannte aktive Ausnutzung und Systemgewicht ergeben eine Rangfolge. Oben steht, was heute ausgenutzt wird.
Aktiv nur mit Nachweis
Portscan und Schwachstellenscan erst, wenn die Domain über einen TXT-Eintrag nachweislich Ihnen gehört.
Lieber Lücke als Fehlalarm
Scheitert eine Abfrage, entsteht kein Befund. Wer im Zweifel meldet, erzieht sein Team zum Überblättern.
Eigener Server in Deutschland
Scandaten, Befunde und Berichte verlassen die selbst verwaltete Maschine nicht. Kein Hyperscaler dazwischen.
Fünf Produkte, eine Verteidigungslinie
Kontakt
Reputation braucht Jahre. Zerstörung nur Sekunden.
Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.