DE

Cybersecurity Suite

XMfortress Detect

Security Monitoring für SOC-Teams. In Echtzeit.

Sehen, was im Netzwerk tatsächlich passiert.

Viele feine Signalströme laufen zu einem gebündelten violetten Strahl zusammen.

XMfortress Detect ist die Monitoring-Schicht der Cybersecurity Suite. SOC-Teams und IT-Verantwortliche erhalten einen Live-Blick auf das, was im Unternehmen tatsächlich passiert: bereinigt, priorisiert und in einer Sprache, die auch die Geschäftsführung versteht.

Was es bringt

01

Vorfälle statt Events

Triage-Zeit sinkt um Größenordnungen. Analysten arbeiten an Vorfällen, nicht an Logzeilen.

02

Eine Wahrheit für alle

Geschäftsführung und SOC arbeiten auf derselben Datenbasis. Diskrepanzen zwischen Reporting-Ebenen verschwinden.

03

Kein Regel-Babysitting

KI-gestützte Korrelation reduziert den Pflegeaufwand klassischer Korrelations-Regelwerke drastisch.

04

Audit-fähige Historie

Jede Aktion in XMfortress Detect ist nachvollziehbar dokumentiert, ideal für ISO 27001, NIS2 und DORA.

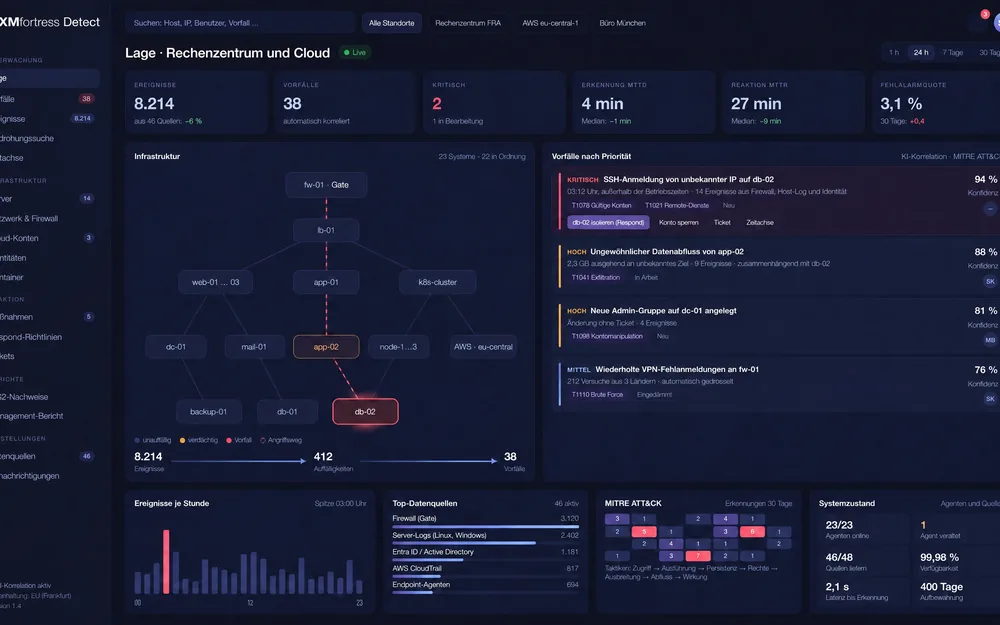
Die Lageansicht von XMfortress Detect: Infrastruktur mit Angriffsweg, Vorfälle nach Priorität mit Konfidenz und nächstem Schritt, Datenquellen und MITRE ATT&CK.
Aus 8.214 Ereignissen werden 38 Vorfälle.

WIE ES FUNKTIONIERT

Der Ansatz von XMfortress Detect

XMfortress Detect konsolidiert Signale aus allen relevanten Quellen, verdichtet sie automatisch zu Vorfällen und liefert Kontext, der eine schnelle Entscheidung erlaubt.

01

Signale aus einer Hand

XMfortress Detect liest Firewall-Logs (insbesondere von XMfortress Gate), Endpoint-Telemetrie, Identity-Provider-Events, Cloud-Audit-Logs und Anwendungs-Telemetrie. Daten kommen in standardisierten Formaten an und werden normalisiert, bevor die Korrelation startet.

02

KI-Korrelation statt Regelpflege

Statt eines weitläufigen Regelwerks, das fortlaufend angepasst werden muss, setzt XMfortress Detect auf trainierte Korrelationsmodelle. Verwandte Ereignisse werden automatisch zu einem Vorfall gebündelt. Ein laufender Brute-Force-Versuch auf 200 Endpoints erscheint als ein Vorfall, nicht als 200 separate Alerts.

03

Priorisierung mit Kontext

Jeder Vorfall trägt einen Schweregrad, ein Konfidenzmaß und einen vorgeschlagenen nächsten Schritt. Analysten sehen, warum ein Vorfall als hochpriorisiert eingestuft wurde, und können die Bewertung im Klartext nachvollziehen.

04

Zwei Sichten, eine Wahrheit

XMfortress Detect liefert eine technische SOC-Sicht für Analysten und eine konsolidierte Lagesicht für die Geschäftsführung. Beide arbeiten auf denselben Daten, sodass es zu keiner Diskrepanz zwischen technischem Reporting und Management-Kennzahlen kommt.

KENNZAHLEN

Was XMfortress Detect misst

Die folgenden Messgrößen sind ab Tag eins verfügbar.

MetrikBeschreibung
Aktive Events Anzahl roher Sicherheitsereignisse im Beobachtungszeitraum
Korrelierte Vorfälle Anzahl der durch KI-Korrelation gebildeten Vorfälle
Hoch-priorisierte Vorfälle Vorfälle mit Schweregrad hoch oder kritisch
Mean Time to Detect Durchschnittliche Zeit von erster Aktivität bis Erkennung
Mean Time to Respond Durchschnittliche Zeit von Erkennung bis dokumentierte Reaktion
Falsch-Positiv-Quote Anteil als unbegründet abgeschlossener Vorfälle

Im Vergleich

XMfortress Detect sitzt zwischen klassischen SIEM-Plattformen und reinen Endpoint-Detection-Werkzeugen.

Aspekt Klassisches SIEM Endpoint Detection XMfortress Detect
Datenquellen Breit, roh Endpoint-fokussiert Breit, normalisiert
Korrelation Regelbasiert Endpoint-Heuristik KI-Modelle
Pflegeaufwand Hoch Mittel Niedrig
SOC-Größe Großes Team Variabel 2 bis 10 Personen
Lagebild C-Level Selten integriert Selten Integriert

Typische Einsätze

Drei Beispielszenarien

Beispielszenarien typischer Einsätze im europäischen Mittelstand und im öffentlichen Sektor.

01

Ein Team von drei Personen, fünf Standorte

Ein mittelständisches Bauunternehmen mit fünf Standorten und 320 Mitarbeitenden betreibt seine Sicherheits-Überwachung mit einem dreiköpfigen Team. Vor XMfortress Detect standen täglich rund 8.000 Events auf der Triage-Liste, die manuell durchgegangen werden mussten. Mit Detect sinkt diese Zahl auf etwa 40 priorisierte Vorfälle pro Tag. Die Bearbeitungstiefe je Vorfall steigt deutlich, die Mean Time to Detect halbiert sich innerhalb der ersten drei Monate.

02

MSSP-Plattform mit 60 Mandanten

Ein deutscher Managed Security Service Provider betreut 60 Mittelstandskunden über eine zentrale XMfortress-Detect-Plattform. Mandantentrennung, mandantenspezifische Priorisierungslogik und ein konsolidiertes Dashboard für SOC-Schichten erlauben dem Provider, mit acht Analysten in Tag- und Nachtschicht zu arbeiten.

03

Vorfallreport für die Aufsichtsbehörde

Ein Energieversorger nutzt XMfortress Detect, um nach einem versuchten Eindringen einen vollständigen Vorfallreport für die Aufsichtsbehörde zu erstellen. Die zeitlich exakte Rekonstruktion, die Kette der korrelierten Signale und die ergriffenen Maßnahmen werden direkt aus der Plattform exportiert, ohne Sonderaufwand.

NÄCHSTER SCHRITT

Vom Alarmrauschen zur Lage

XMfortress Detect verändert die Ökonomie des Sicherheits-Monitorings. Wo bisher große Teams nötig waren, reicht ein fokussiertes Kernteam mit einer Plattform, die Korrelation und Priorisierung übernimmt. Wo bisher Reporting an die Geschäftsführung mühevoll vorbereitet werden musste, entsteht ein konsolidiertes Lagebild als Nebenprodukt der täglichen Arbeit.

XMfortress Detect ist nicht der Ersatz für ein SOC. Detect ist die Plattform, auf der ein modernes europäisches SOC mittlerer Größe heute realistisch betrieben werden kann.

XMfortress Detect näher kennenlernen

Wir stellen Ihnen XMfortress Detect in einem persönlichen Gespräch vor und beantworten Ihre Fragen zu Einsatz und Ablauf.

Weitere Produkte der Suite

Sightadel

NIS2, DORA, ISO 27001 und DSGVO als vorkonfigurierte Kontrollkataloge, dazu ein Security Score von 0 bis 100 aus sechs Bewertun…

Ansehen

XMfortress Respond

Erkennt, isoliert und leitet auf Honeypots um, in Sekunden, im Rahmen einer Richtlinie, die Ihr Haus festlegt. Jede Aktion umke…

Ansehen

XMfortress Gate

Vier abgestufte Modelle sichern Perimeter und interne Zonen: von der Arztpraxis bis zum Konzernnetz, mit gleicher Verwaltungslo…

Ansehen

veyrisk

Schwachstellen, Angriffsfläche, Webanwendungen, Cloud und Identitäten nach echtem Risiko geordnet. Aktive Scans nur mit Besitzn…

Ansehen

Kontakt

Reputation braucht Jahre. Zerstörung nur Sekunden.

Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.