
Schwachstellen-Management
Server, Clients und Netzwerkgeräte laufend prüfen — agentenlos für alles Erreichbare, mit leichtem Agenten für Geräte außerhalb des Netzes. Nach dem Patch belegt ein Folgescan, dass die Lücke wirklich zu ist.
Cybersecurity Suite
Exposure Management: sehen, was von außen erreichbar ist
Sehen, was Angreifer sehen. Schließen, was zählt.
veyrisk sammelt fortlaufend, was Ihre Organisation im Netz zeigt — Server, Webanwendungen, Cloud-Konten, Identitäten — und ordnet jeden Befund nach echtem Risiko statt nach CVSS-Punktzahl. Betrieb und Daten liegen auf einem eigenen Server in Deutschland.
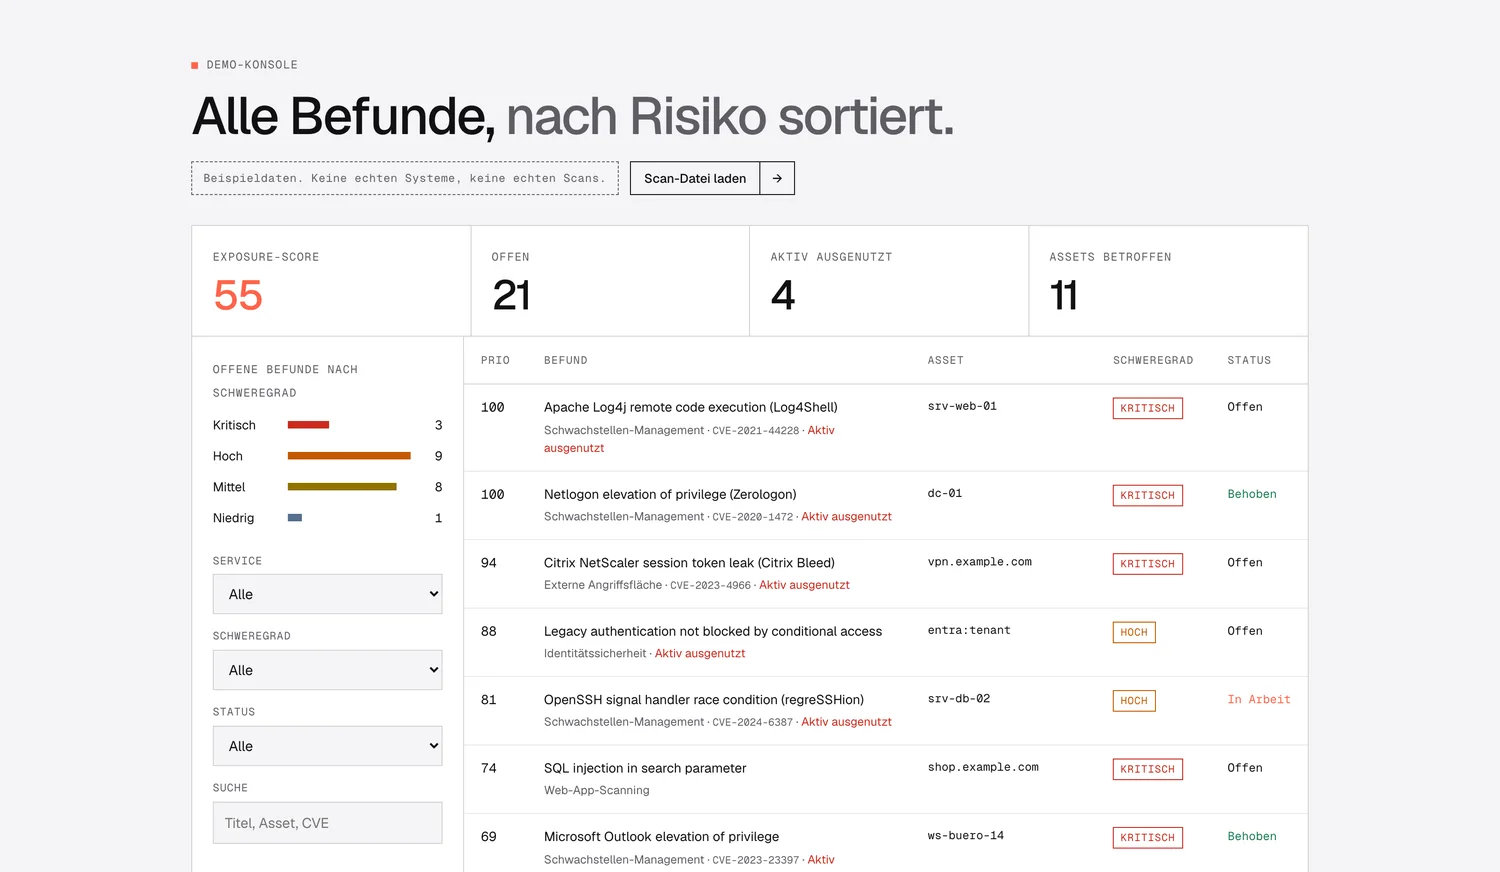
Jeder Befund bekommt eine Rangzahl aus Schweregrad, bekannter aktiver Ausnutzung und der Bedeutung des betroffenen Systems. Oben steht, was heute ausgenutzt wird — nicht, was die höchste CVSS-Zahl trägt.
Passive Prüfungen laufen immer. Portscans, OpenVAS und aktives Web-App-Scanning erst, wenn die Domain nachweislich Ihnen gehört — über einen TXT-Eintrag im DNS. Über das Anfrageformular ist aktiv nie möglich.
Scheitert eine Abfrage, entsteht kein Befund. Ein Werkzeug, das im Zweifel meldet, erzieht sein Team dazu, Meldungen zu überblättern — und genau dann fehlt der Blick beim echten Fund.
veyrisk läuft auf einer selbst verwalteten Maschine in Deutschland. Scandaten, Befunde und Berichte verlassen diese Maschine nicht. Betreiber ist die neonotu GmbH — derselbe Ansprechpartner, der auch im Ernstfall abhebt.
AUFBAU
Die fünf Bereiche laufen nicht nebeneinander her. Sie münden in eine gemeinsame Liste, in der ein offener Speicher in der Cloud und eine ungepatchte Bibliothek auf einem Server nach demselben Maßstab einsortiert werden.
Server, Clients und Netzwerkgeräte laufend prüfen — agentenlos für alles Erreichbare, mit leichtem Agenten für Geräte außerhalb des Netzes. Nach dem Patch belegt ein Folgescan, dass die Lücke wirklich zu ist.
Was zeigt die Organisation im Internet — auch das, was niemand mehr auf dem Schirm hat? Subdomains aus Zertifikatsprotokollen, DNS, TLS, Weiterleitungen, offen erreichbare Verwaltungsoberflächen, SPF und DMARC.
Webanwendungen und Schnittstellen auf Injection, Cross-Site-Scripting und fehlerhafte Zugriffskontrollen prüfen. Der Umfang bleibt auf den eigenen Host begrenzt, aktiv nur nach ausdrücklicher Zustimmung.
Fehlkonfigurationen, zu weite Berechtigungen und offene Speicher in AWS, Azure und Google Cloud. Dazu Entra ID und Microsoft 365: übermächtige Konten, fehlende Mehrfaktor-Anmeldung, Alt-Authentifizierung, die noch offensteht.
IM ÜBERBLICK
Passiv heißt: ohne Eingriff, jederzeit, auch ohne Besitznachweis. Aktiv heißt: mit Verbindungsaufbau zum Ziel — und deshalb erst nach nachgewiesenem Besitz der Domain.
| Prüfung | Art |
|---|---|
| Subdomains aus Zertifikatsprotokollen | Passiv, immer |
| DNS, TLS, HTTPS-Weiterleitung, Sicherheitskopfzeilen | Passiv, immer |
| SPF und DMARC im Mailversand | Passiv, immer |
| Offen erreichbare Verwaltungsoberflächen | Passiv, immer |
| Portscan und Schwachstellenscan (OpenVAS) | Aktiv, nur mit Besitznachweis |
| Web-App-Scanning der eigenen Anwendungen | Aktiv, nur mit Zustimmung |
Im Vergleich
veyrisk tritt nicht gegen den Funktionsumfang der großen amerikanischen Plattformen an. Es tritt gegen deren Betriebsmodell an: Daten in fremder Hand, Abrechnung je Asset, ein Befundberg ohne Rangfolge.
| Merkmal | Große US-Plattformen | Freie Werkzeuge | veyrisk |
|---|---|---|---|
| Datenhaltung | Meist USA | Selbst zu betreiben | Eigener Server in Deutschland |
| Rangfolge der Befunde | Vorhanden, oft undurchsichtig | CVSS-Liste | Schweregrad, Ausnutzung, Systemgewicht |
| Aktive Scans ohne Eigentumsprüfung | Teilweise möglich | Möglich | Gesperrt |
| Aufwand für den Betrieb | Gering | Hoch | Gering, Betrieb liegt bei uns |
| Ansprechpartner im Ernstfall | Ticketsystem | Forum | Dasselbe Team, das auch berät |
Aus der Praxis
Wie Organisationen veyrisk einsetzen — vom ersten Blick von außen bis zum laufenden Betrieb.
Ein Dienstleister mit 60 Mitarbeitenden lässt die eigene Domain passiv prüfen. Gefunden werden elf Subdomains, von denen zwei im Haus niemand mehr kannte — darunter eine alte Verwaltungsoberfläche ohne Zugriffsschutz. Beides war über Zertifikatsprotokolle öffentlich einsehbar, lange bevor veyrisk hinsah.
Dieselbe Organisation trägt den TXT-Eintrag im DNS ein. Damit werden Portscan und OpenVAS frei. Von 34 Befunden tragen vier die Kennzeichnung „aktiv ausgenutzt“ — sie stehen oben, der Rest wartet. Die Behebung wird nicht abgehakt, sondern vom Folgescan bestätigt.
Ein Betrieb mit verteilten Standorten lässt wöchentlich scannen. Neue Systeme tauchen von selbst auf, sobald sie ein Zertifikat bekommen. Der Exposure-Score dient dem Geschäftsführer als eine Zahl, die er im Monatsbericht erklären kann — und die Befundliste dem Team als Arbeitsvorrat.
NÄCHSTER SCHRITT
Der passive Durchlauf braucht nichts als Ihre Domain — keine Zugangsdaten, keine Installation, keinen Eingriff in Ihre Systeme. Was dabei sichtbar wird, ist ohnehin öffentlich; die Frage ist nur, ob Sie es vor dem Angreifer sehen.
Alles Weitere — Portscans, OpenVAS, Web-App-Scanning — schalten Sie selbst frei, indem Sie den Besitz der Domain nachweisen. Ohne diesen Nachweis bleibt es beim Blick von außen, und zwar dauerhaft.
NIS2, DORA, ISO 27001 und DSGVO als vorkonfigurierte Kontrollkataloge, dazu ein Security Score von 0 bis 100 aus sechs Bewertun…
AnsehenSignale aus Firewall, Endpoint, Identity und Cloud werden zu Vorfällen verdichtet statt zu Alarmfluten. Mit NeoI (neonotu Intelligence)-Korrelation st…
AnsehenErkennt, isoliert und leitet auf Honeypots um — in Sekunden, im Rahmen einer Richtlinie, die Ihr Haus festlegt. Jede Aktion umk…
AnsehenVier abgestufte Modelle auf cyanbox-Hardware sichern Perimeter und interne Zonen — von der Arztpraxis bis zum Konzernnetz, mit …
AnsehenKontakt
Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.