
Superficie de ataque externa
Subdominios a partir de registros de certificados, DNS, TLS, interfaces de administración, SPF y DMARC.
Gestión de la exposición
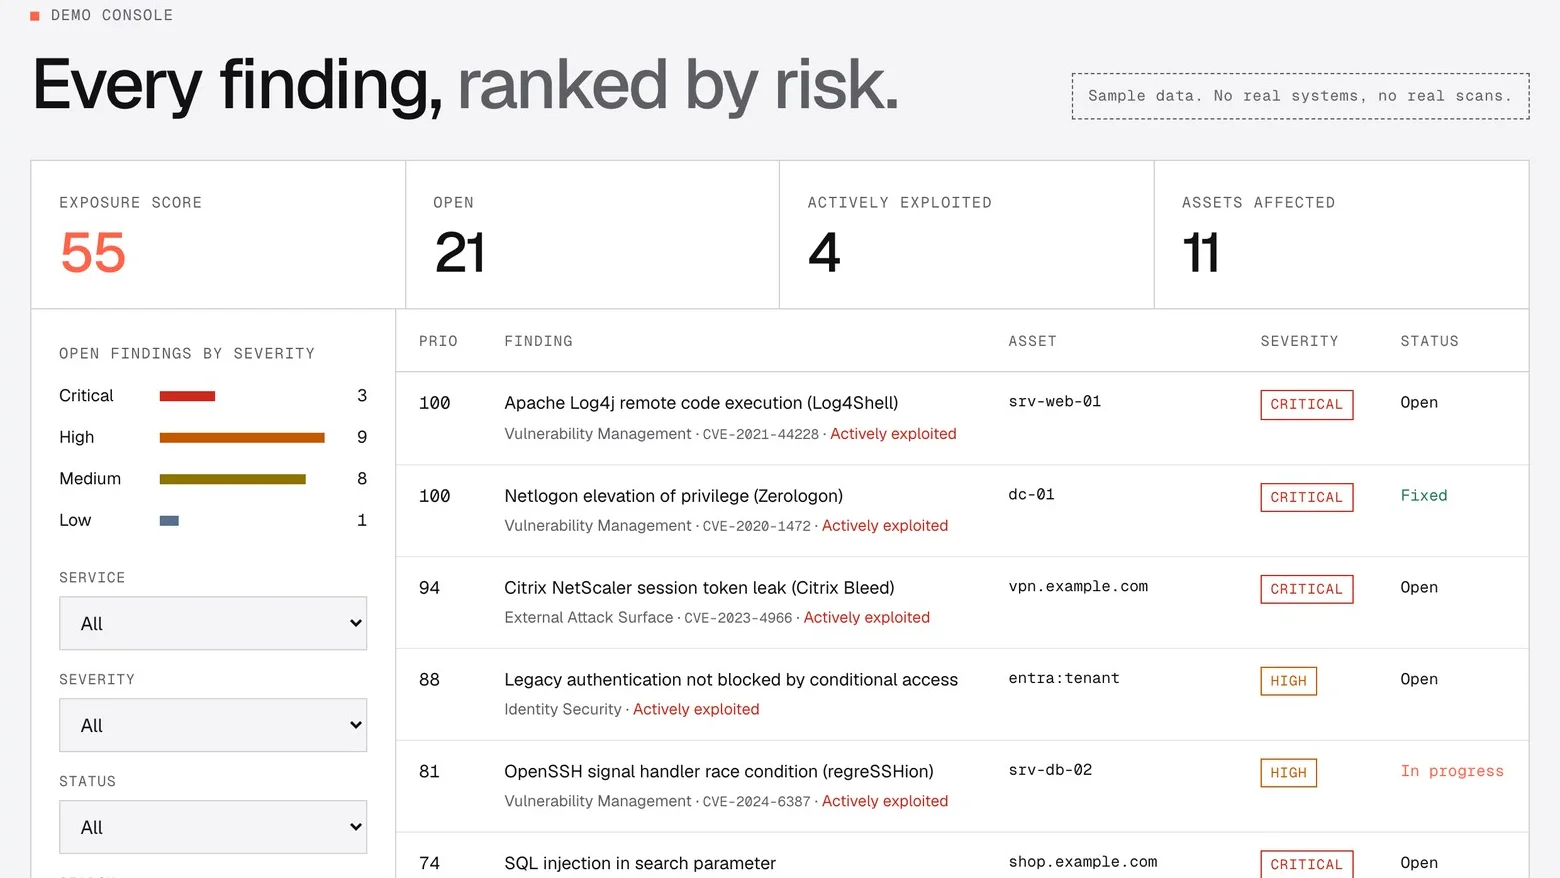
Servidores, webs, nube e identidades. Una sola lista, ordenada por riesgo real.
LO QUE VE VEYRISK
veyrisk parte de su dominio y descubre el resto por sí mismo. Los atacantes no piden su inventario de activos: miran su empresa desde fuera.
Subdominios a partir de registros de certificados, DNS, TLS, interfaces de administración, SPF y DMARC.
Gestión de vulnerabilidades, continua y sin agente.
Sus aplicaciones web, comprobadas frente a debilidades habituales.
Configuraciones en AWS, Azure y Google Cloud.
Ajustes y cuentas de riesgo en Entra ID y Microsoft 365.
CÓMO FUNCIONA
El escaneo pasivo empieza al instante. Sin contrato y sin agente.
A partir de registros de certificados, DNS, TLS y la configuración del correo.
Un registro DNS. Solo entonces se ejecutan los escaneos activos.
Solo hallazgos verificados, ordenados por riesgo real.
Un escaneo de control demuestra cada corrección.
PRIORIZADO
Un informe de escaneo clásico entrega miles de hallazgos, ordenados solo por CVSS e incluso de servidores de prueba y sistemas retirados. veyrisk prioriza por gravedad, explotación activa y peso del activo afectado. Arriba aparece lo que un atacante intentaría primero. Si una comprobación falla, veyrisk no crea ningún hallazgo.
EMPIECE SIN CONTRATO
Le mostramos la consola con sus propios resultados. Operado en Alemania, en nuestros propios servidores.
Contacto
Hable con nosotros antes de que lo haga otro. La primera conversación es gratuita y respondemos el mismo día laborable.