
Ein Geschenk weckt Vertrauen
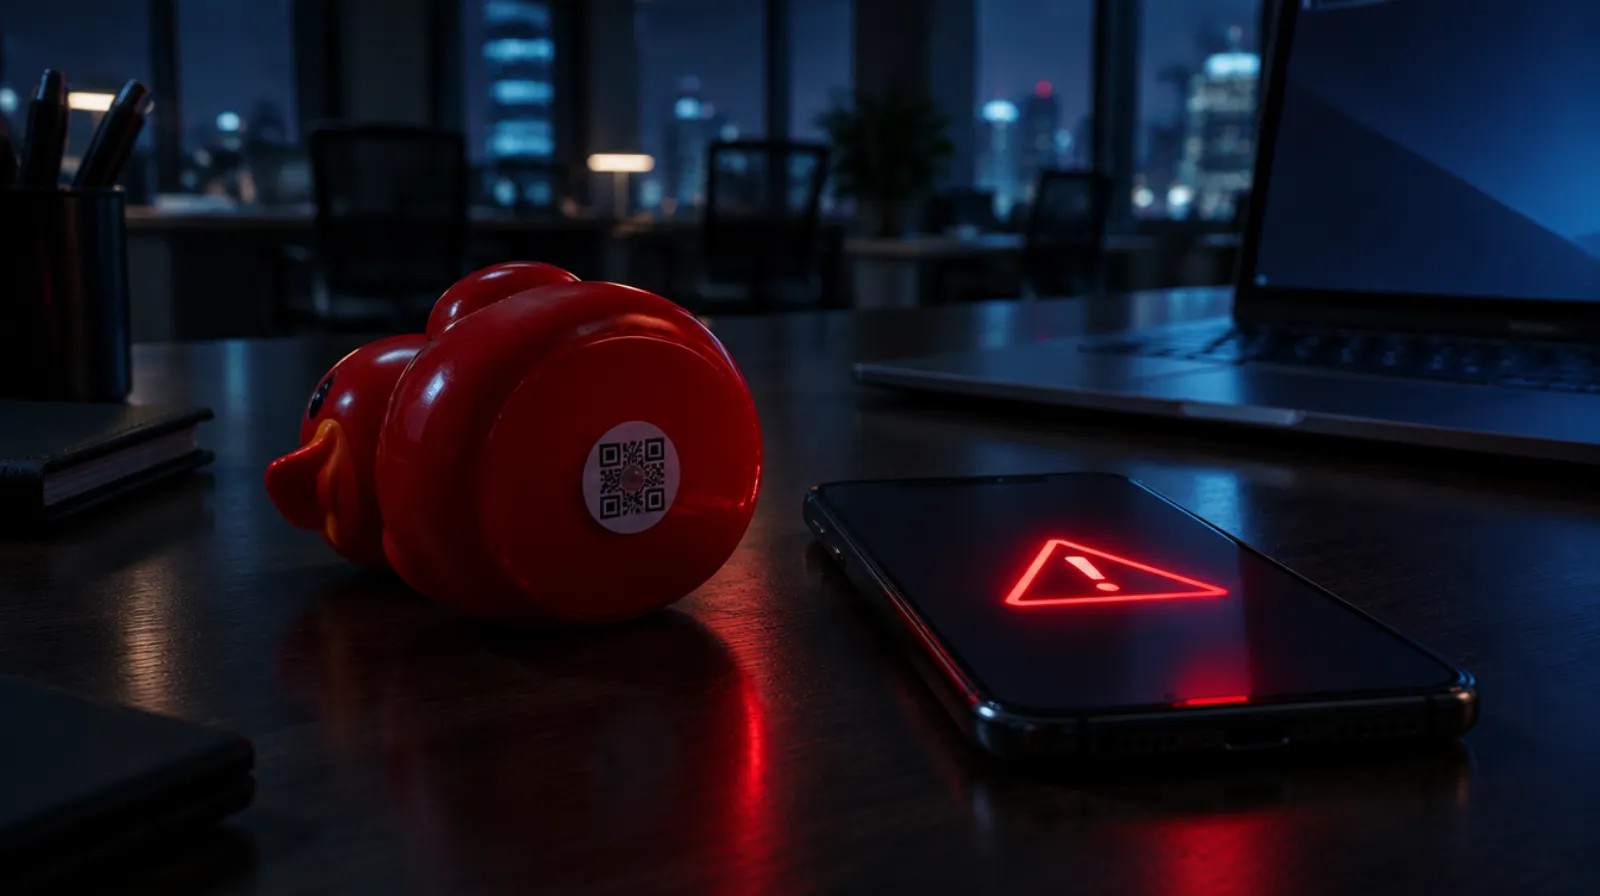
Niemand verdächtigt eine Gummiente. Darauf setzen Angreifer: Neugier und Höflichkeit sind schneller als jede Sicherheitsrichtlinie.

Eine Ente kommt selten allein
Die Ente kam mit der Post, Sie haben den Code gescannt, und jetzt sind Sie hier. Ein Angreifer hätte an dieser Stelle schon gewonnen. Keine Sorge, das ist kein echter Angriff, und auf Ihrem Gerät ist nichts passiert. So leicht geht es aber.
WIR HABEN UNS SCHON UMGESEHEN
Diese Angaben hatten wir in dem Moment, in dem sich die Seite geöffnet hat, ohne eine einzige Rückfrage. Jede Website bekommt sie. Für einen Angreifer ist das der erste Schritt: Er weiß jetzt, über welches Netz Sie kommen und welches Gerät Sie nutzen. Daneben steht die neueste Warnung aus unserem Alarmkanal, die genau dazu passt. Ob Ihr Gerät schon aktualisiert ist, sieht er nicht. Ausprobieren kann er es.
Sie möchten wissen, was ein Angreifer noch über Ihr Unternehmen herausfindet?
SO EINFACH GEHT ES
Köder, die per Post oder auf dem Parkplatz landen, sind ein alter Trick und funktionieren noch immer. Statt einer Ente ist es dann ein USB-Stick, ein Werbegeschenk oder ein Paket mit QR-Code.
Niemand verdächtigt eine Gummiente. Darauf setzen Angreifer: Neugier und Höflichkeit sind schneller als jede Sicherheitsrichtlinie.
Bei einem Link in einer E-Mail können Sie die Adresse vorher prüfen. Beim QR-Code sehen Sie sie erst, wenn die Seite schon offen ist. Fachleute nennen das Quishing.
Gescannt wird mit dem Telefon, oft über das Mobilfunknetz. Der Filter im Firmennetz bekommt davon nichts mit. Eine echte Angriffsseite hätte jetzt nach Ihrem Microsoft-365-Passwort gefragt.
WENN ES ERNST WIRD
Ein echter Angriff hört nach dem Klick nicht auf. Für jeden Schritt gibt es bei neonotu ein Werkzeug oder ein Team, das ihn bemerkt oder verhindert.
Vor dem Angriff sucht er offene Türen: vergessene Subdomains, alte Anmeldeseiten, ein ungepatchtes VPN-Gateway. veyrisk findet sie vor ihm und sagt Ihnen, was Sie zuerst schließen sollten.
Eine nachgebaute Anmeldeseite fängt das Passwort ab. In unserem Security Awareness Training lernt Ihr Team, solche Seiten zu erkennen, und vierteljährliche Phishing-Simulationen zeigen, ob es sitzt.
Mit den gestohlenen Daten versucht er, sich am VPN anzumelden oder Schadcode nachzuladen. Valar blockiert das an der Grenze. IPS, SSL-Inspection und Webfilter sind in jeder Lizenz enthalten.
Kommt er doch hinein, fällt er auf. Strider fasst Tausende Ereignisse zu wenigen Vorfällen zusammen, und unser SOC in München schaut rund um die Uhr hin.
Im Ernstfall ist unser Incident-Response-Team rund um die Uhr erreichbar. In Sightadel halten Sie Schulungen, Tests und Maßnahmen gleich als Nachweis für NIS2 und ISO 27001 fest.
BEISPIELE AUS IHRER BRANCHE
Ein Klick in der Konstruktion, und am nächsten Morgen steht die Produktion. Valar trennt Büro- und Fertigungsnetz, Strider meldet ungewöhnliche Zugriffe, bevor Maschinen stillstehen.
Patientendaten sind für Erpresser besonders wertvoll. Valar 1 ist für kleine Standorte bis etwa 25 Nutzer gebaut, und die kurzen Awareness-Module passen in den Praxisalltag.
Mandantendaten, Zugriff von unterwegs und Dienstleister mit weitreichenden Rechten. Unser SOC sieht, wenn ein Zugang plötzlich anders genutzt wird als sonst, und der Leak-Check zeigt, welche Passwörter schon im Umlauf sind.
DORA verlangt Nachweise für Schulungen, Tests und die Meldung von Vorfällen. Sightadel bündelt diese Nachweise, Penetrationstests und Red Teaming liefern die Belege dazu.
Ein Angriff lohnt sich am meisten, wenn der Umsatz am höchsten ist. veyrisk behält Shop-Subdomains, Zertifikate und Anmeldeseiten im Blick, auch die, die beim letzten Relaunch vergessen wurden.
NIS2 und KRITIS verlangen dokumentierte Sicherheit. Valar ist in Europa entwickelt und unterliegt nicht dem US CLOUD Act, Sightadel und unsere NIS2-Beratung führen durch die Anforderungen.
DIE NÄCHSTE ENTE
Eine Pflichtschulung im Jahr ändert wenig. Unser Security Awareness Training läuft das ganze Jahr: kurze Online-Module jeden Monat, echte Phishing-Simulationen jedes Quartal und zweimal im Jahr ein Workshop vor Ort. Die Auswertung zeigt, wo es noch hakt. Und wenn Sie wissen wollen, wie Ihr Haus auf eine echte Ente reagiert, testen wir das mit einem Social Engineering Assessment.
KEINE ECHTE GEFAHR. DIESMAL.
In einem kurzen Gespräch zeigen wir Ihnen, wo Ihr Unternehmen angreifbar ist und was davon zuerst drankommt. Die Ente dürfen Sie behalten.
Kontakt
Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.