
Un regalo genera confianza
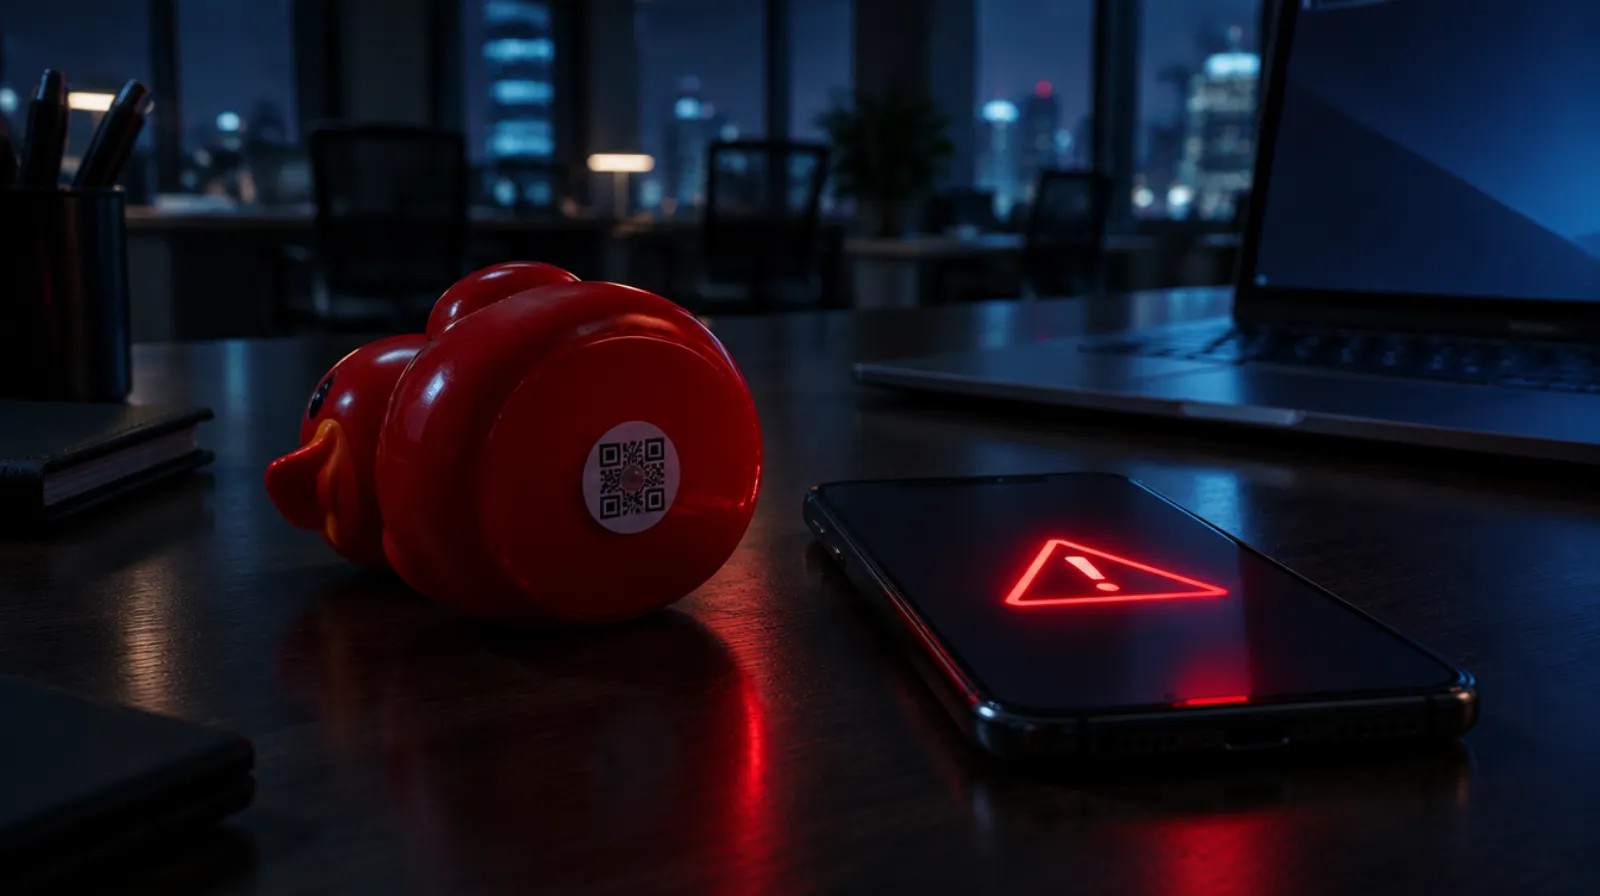
Nadie sospecha de un pato de goma. Los atacantes cuentan con ello: la curiosidad y la cortesía van más rápido que cualquier política de seguridad.

Un pato nunca viene solo
El pato llegó por correo, usted escaneó el código y ahora está aquí. Un atacante ya habría ganado en este punto. No se preocupe: no es un ataque real y en su dispositivo no ha pasado nada. Pero así de fácil es.
YA HEMOS ECHADO UN VISTAZO
Teníamos estos datos en el momento en que se abrió la página, sin preguntar nada. Todas las webs los reciben. Para un atacante es el primer paso: ya sabe desde qué red se conecta y qué dispositivo usa. Al lado aparece la última alerta de nuestro canal que encaja con ello. Si su dispositivo ya está actualizado, no lo ve. Pero puede probarlo.
¿Quiere saber qué más puede averiguar un atacante sobre su empresa?
ASÍ DE FÁCIL
Los cebos que llegan por correo o aparecen en el aparcamiento son un truco antiguo, y siguen funcionando. En lugar de un pato es una memoria USB, un regalo promocional o un paquete con un código QR.
Nadie sospecha de un pato de goma. Los atacantes cuentan con ello: la curiosidad y la cortesía van más rápido que cualquier política de seguridad.
Con un enlace en un correo puede comprobar la dirección antes. Con un código QR solo la ve cuando la página ya está abierta. Los expertos lo llaman quishing.
El código se escanea con el móvil, a menudo por la red móvil. El filtro de la red de la empresa no se entera. Una página de ataque real ya le habría pedido su contraseña de Microsoft 365.
CUANDO VA EN SERIO
Un ataque real no termina con el clic. Para cada paso, neonotu tiene una herramienta o un equipo que lo detecta o lo impide.
Antes del ataque busca puertas abiertas: subdominios olvidados, páginas de acceso antiguas, una pasarela VPN sin parchear. veyrisk las encuentra antes y le dice qué cerrar primero.
Una página de acceso falsa captura la contraseña. En nuestro Security Awareness Training su equipo aprende a reconocerlas, y las simulaciones de phishing trimestrales muestran si lo ha interiorizado.
Con los datos robados intenta acceder a la VPN o descargar código malicioso. Valar lo bloquea en el perímetro. IPS, inspección SSL y filtrado web están incluidos en todas las licencias.
Si consigue entrar, se le detecta. Strider agrupa miles de eventos en unos pocos incidentes, y nuestro SOC en Múnich vigila las 24 horas.
En caso de emergencia, nuestro equipo de respuesta a incidentes está disponible las 24 horas. En Sightadel registra formaciones, pruebas y medidas directamente como evidencia para NIS2 e ISO 27001.
EJEMPLOS DE SU SECTOR
Un clic en la oficina técnica y a la mañana siguiente la producción se para. Valar separa la red de oficina de la de producción y Strider avisa de accesos inusuales antes de que se paren las máquinas.
Los datos de pacientes son especialmente valiosos para los extorsionadores. Valar 1 está pensado para sedes pequeñas de hasta unos 25 usuarios, y los módulos breves de concienciación encajan en el día a día de la consulta.
Datos de clientes, acceso desde fuera y proveedores con amplios permisos. Nuestro SOC detecta cuándo una cuenta se usa de forma distinta a lo habitual, y el leak check muestra qué contraseñas ya circulan.
DORA exige evidencias de formación, pruebas y notificación de incidentes. Sightadel reúne esas evidencias, y las pruebas de penetración y el red teaming aportan las pruebas.
Un ataque compensa más cuando las ventas son más altas. veyrisk vigila subdominios de la tienda, certificados y páginas de acceso, también los que se olvidaron en el último relanzamiento.
NIS2 y la normativa de infraestructuras críticas exigen seguridad documentada. Valar está desarrollado en Europa y no está sujeto a la US CLOUD Act, y Sightadel y nuestra consultoría NIS2 le guían por los requisitos.
EL PRÓXIMO PATO
Una formación obligatoria al año cambia poco. Nuestro Security Awareness Training funciona todo el año: módulos online breves cada mes, simulaciones de phishing reales cada trimestre y un taller presencial dos veces al año. La evaluación muestra dónde quedan carencias. Y si quiere saber cómo reacciona su organización ante un pato de verdad, lo comprobamos con una evaluación de ingeniería social.
SIN PELIGRO REAL. ESTA VEZ.
En una breve conversación le mostramos dónde es vulnerable su empresa y qué abordar primero. El pato puede quedárselo.
Contacto
Hable con nosotros antes de que lo haga otro. La primera conversación es gratuita y respondemos el mismo día laborable.