
Warum laufendes Schwachstellenmanagement heute zu jedem Unternehmen gehört
Jede Woche werden neue Schwachstellen in Software bekannt, die in Unternehmen täglich im Einsatz ist: in Firewalls, VPN-Zugängen, Webanwendungen, Mailservern oder Cloud-Diensten. Angreifer suchen gezielt nach Systemen, die noch nicht aktualisiert sind. Wer seine eigenen Schwachstellen nicht kennt, erfährt oft erst im Ernstfall davon.
Das Problem: Die Lage ändert sich jede Woche
Allein in der Kalenderwoche 38 haben unsere Quellen 108 neue Sicherheitsmeldungen erfasst, 26 davon kritisch. Das zeigt unser Wochenbericht, der die Meldungen von Behörden wie CERT-Bund und BSI zusammenfasst. Ein Penetrationstest im Jahr zeigt den Stand an einem Tag. Was danach bekannt wird oder durch eine neue Konfiguration entsteht, bleibt bis zum nächsten Test unentdeckt.
Dazu kommt, dass viele Systeme niemand mehr auf dem Schirm hat: eine alte Testumgebung, eine vergessene Subdomain, ein Konto ohne Mehrfaktor-Anmeldung in Microsoft 365. Genau solche Stellen nutzen Angreifer gern, weil dort niemand hinsieht.
Nicht nur große Unternehmen sind betroffen
Automatisierte Angriffe unterscheiden nicht nach Unternehmensgröße. Sie suchen im gesamten Internet nach bekannten Schwachstellen und greifen dort an, wo sie eine finden. Kleine und mittlere Unternehmen haben oft kein eigenes Sicherheitsteam, das neue Meldungen verfolgt und prüft, ob die eigenen Systeme betroffen sind.
Auch von außen steigt der Druck: Kunden, Versicherer und Auditoren fragen zunehmend nach Nachweisen. ISO 27001 und NIS2 verlangen ein geregeltes Schwachstellenmanagement, und große Kunden geben diese Anforderungen an ihre Lieferanten weiter.
Was laufendes Schwachstellenmanagement leistet
- Regelmäßig prüfen statt einmal im Jahr: Server, Webanwendungen, Cloud-Konten und Microsoft 365 werden in festen Abständen gescannt.
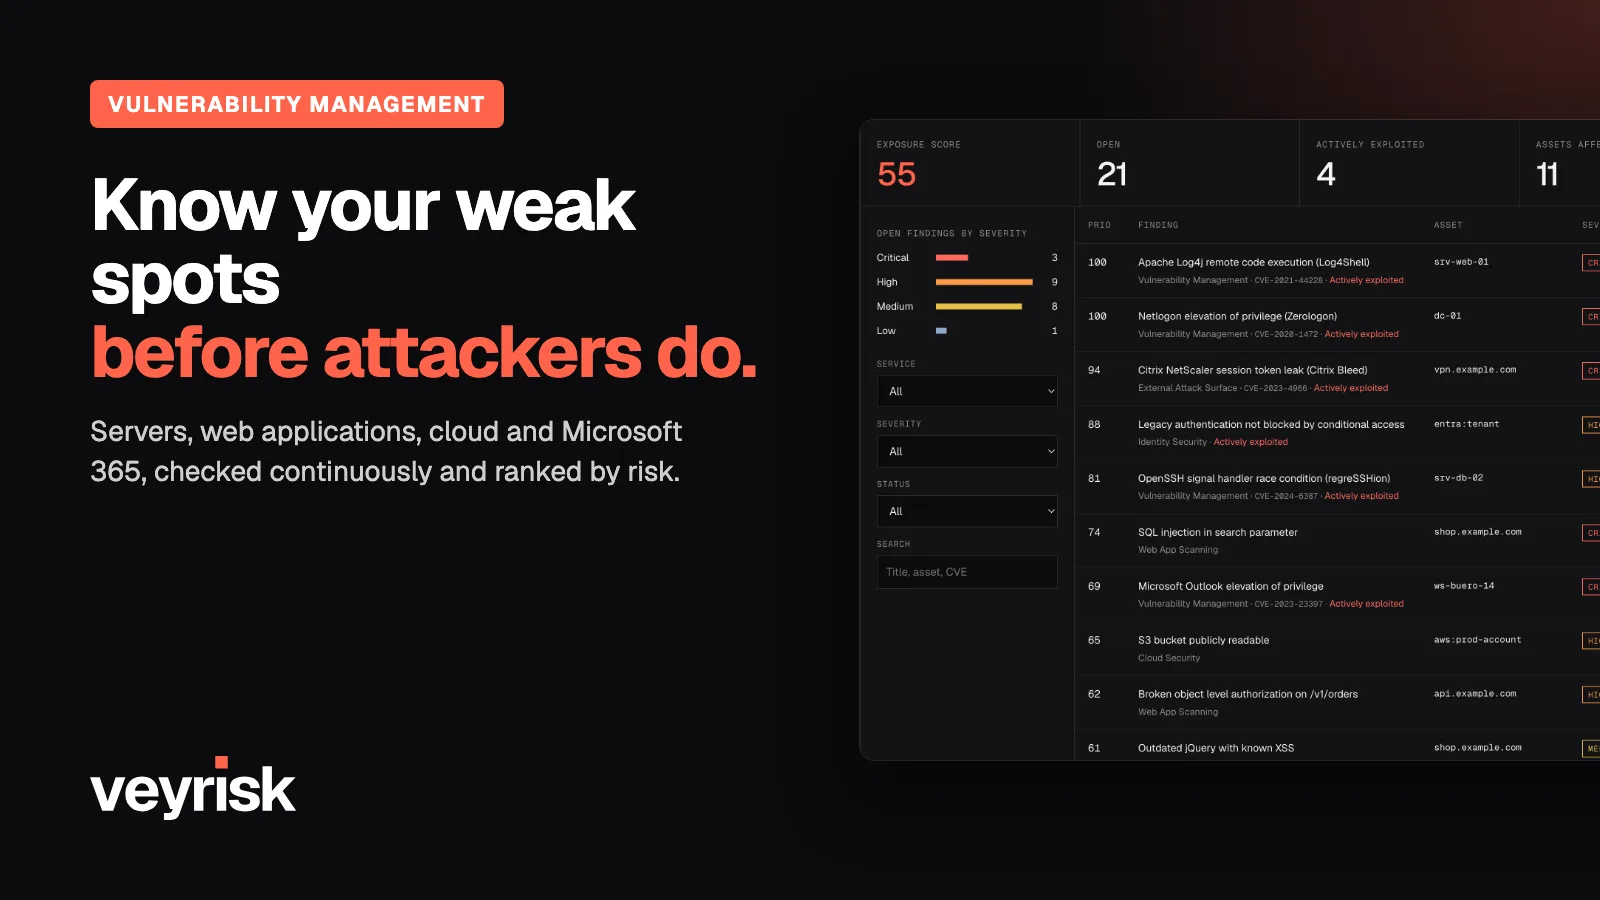
- Nach Risiko sortieren: Nicht jeder Befund ist gleich dringend. Aktiv ausgenutzte Schwachstellen und kritische Befunde stehen oben.
- Behebung nachverfolgen: Jeder Befund hat einen Verlauf, von neu über behoben bis wieder offen. Folgescans bestätigen, dass eine Lücke wirklich geschlossen ist.
- Nachweise liefern: Berichte zeigen der Geschäftsleitung, Kunden und Auditoren, dass Schwachstellen systematisch behandelt werden.
Schwachstellenscan oder Penetrationstest?
Beide Begriffe werden oft verwechselt, dabei ergänzen sich die Verfahren.
- Schwachstellenscan: automatisiert, regelmäßig und breit. Er prüft viele Systeme auf bekannte Schwachstellen und Fehlkonfigurationen und zeigt, wo sich die Lage seit dem letzten Lauf verändert hat.
- Penetrationstest: manuell, punktuell und tief. Erfahrene Tester versuchen wie ein Angreifer vorzugehen, verknüpfen einzelne Schwachstellen und finden auch Fehler in der Logik einer Anwendung, die kein Scanner erkennt.
Für die meisten Unternehmen ist die Kombination sinnvoll: laufende Scans für den Überblick und in Abständen ein Penetrationstest für die wichtigsten Systeme.
Vom Befund zur Behebung: ein Beispiel
Angenommen, ein Scan findet auf dem VPN-Zugang eines Unternehmens eine Version mit einer bekannten, aktiv ausgenutzten Schwachstelle. So sieht ein geregelter Ablauf aus:
- Bewerten: Der Befund wird als kritisch eingestuft, weil die Schwachstelle bereits von Angreifern genutzt wird und das System aus dem Internet erreichbar ist.
- Zuständigkeit: Der Befund geht an die Person, die das System betreut, mit einer konkreten Empfehlung, etwa auf eine bestimmte Version zu aktualisieren.
- Beheben: Das Update wird eingespielt, oder das System wird bis dahin vom Internet getrennt.
- Bestätigen: Ein Folgescan prüft, ob die Schwachstelle wirklich geschlossen ist. Erst dann gilt der Befund als behoben.
- Dokumentieren: Der Verlauf bleibt erhalten und dient später als Nachweis für Leitung, Kunden und Auditoren.
Hilfreich sind feste Zielwerte für die Behebung, etwa 7 Tage für kritische, 30 Tage für hohe, 90 Tage für mittlere und 180 Tage für niedrige Befunde. Lässt sich ein Befund bewusst nicht beheben, wird das Risiko mit Begründung akzeptiert, statt es stillschweigend liegen zu lassen.
So hilft veyrisk
veyrisk ist unser Dienst für laufendes Schwachstellenmanagement. Er prüft Ihre Domains, Server, Webanwendungen, Cloud-Konten und Microsoft 365 in festen Abständen und sortiert die Befunde nach Risiko. Zu jedem Befund gibt es eine verständliche Empfehlung. Aktive Prüfungen, etwa von Ports, laufen nur für Domains, deren Besitz Sie nachgewiesen haben.
Für die Geschäftsleitung gibt es einen Management-Bericht und für NIS2 einen eigenen Nachweisbericht. Betrieb und Hosting liegen in Deutschland. veyrisk ersetzt keinen Penetrationstest, ergänzt ihn aber: Der Test geht punktuell in die Tiefe, veyrisk sorgt für die laufende, breite Prüfung dazwischen.
Die Pläne beginnen bei 149 € im Monat (netto). Wenn Sie sehen möchten, wie das für Ihr Unternehmen aussieht, zeigen wir es Ihnen gern in einer Demo. Schreiben Sie uns über das Kontaktformular.
FAQ
Häufige Fragen
Wie oft sollte gescannt werden?
Weder ISO 27001 noch NIS2 nennen eine feste Frequenz. Verlangt wird ein regelmäßiges, dem Risiko angemessenes Vorgehen. Bei Systemen, die aus dem Internet erreichbar sind, haben sich wöchentliche oder häufigere Scans bewährt.
Ersetzt veyrisk einen Penetrationstest?
Nein. veyrisk sorgt für die laufende, breite Prüfung. Ein Penetrationstest geht punktuell in die Tiefe. Für ISO 27001 und NIS2 ist die Kombination aus beidem üblich.
Braucht veyrisk Zugriff auf unser internes Netz?
Nein. veyrisk prüft, was von außen erreichbar ist, und für Cloud-Konten und Microsoft 365 die Konfiguration über einen Zugang mit Leserechten. Aktive Prüfungen wie Port-Scans laufen nur für Domains, deren Besitz Sie nachgewiesen haben.
Was kostet veyrisk?
Die Pläne beginnen bei 149 Euro im Monat (netto). Welche Leistungen in welchem Plan enthalten sind, steht auf veyrisk.com.
Wo werden die Daten verarbeitet?
Betrieb und Hosting liegen in Deutschland. Vertragspartner ist die neonotu GmbH in München.
Blog
Weitere Beiträge
neonotu auf der CES 2027 in Las Vegas
Vom 6. bis 9. Januar 2027 zeigen wir am Stand 50123 in der Venetian Expo Sightadel, veyrisk und Valar, mit Live-Demos und kurze…
Cyber Resilience Act: Seit September 2026 gelten die ersten Meldepflichten
Hersteller von Produkten mit digitalen Elementen müssen aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle seit d…
NIS2: Wen es betrifft, was es verlangt und was bei Verstößen droht
NIS2 erweitert die Pflichten zur IT-Sicherheit auf viele mittelständische Unternehmen. Ein Überblick über Betroffenheit, Pflich…
Kontakt
Reputation braucht Jahre. Zerstörung nur Sekunden.
Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.