WIE ES FUNKTIONIERT
Der Strider-Ansatz
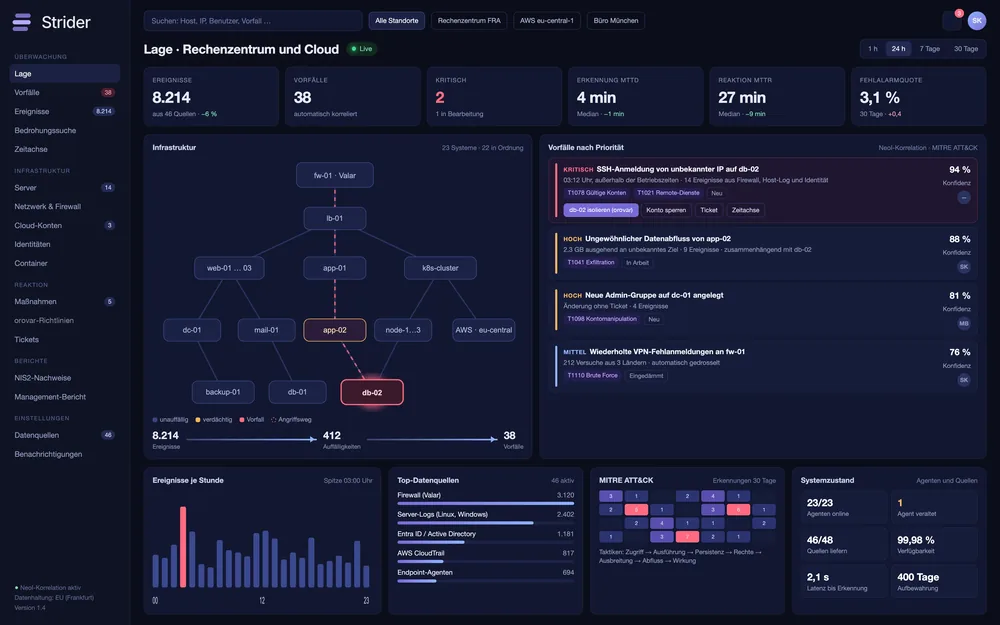
Strider konsolidiert Signale aus allen relevanten Quellen, verdichtet sie automatisch zu Vorfällen und liefert Kontext, der eine schnelle Entscheidung erlaubt.
01
Signale aus einer Hand
Strider liest Firewall-Logs (insbesondere von Valar), Endpoint-Telemetrie, Identity-Provider-Events, Cloud-Audit-Logs und Anwendungs-Telemetrie. Daten kommen in standardisierten Formaten an und werden normalisiert, bevor die Korrelation startet.
02
NeoI-Korrelation statt Regelpflege
Statt eines weitläufigen Regelwerks, das fortlaufend angepasst werden muss, setzt Strider auf trainierte Korrelationsmodelle. Verwandte Ereignisse werden automatisch zu einem Vorfall gebündelt. Ein laufender Brute-Force-Versuch auf 200 Endpoints erscheint als ein Vorfall, nicht als 200 separate Alerts.
03
Priorisierung mit Kontext
Jeder Vorfall trägt einen Schweregrad, ein Konfidenzmaß und einen vorgeschlagenen nächsten Schritt. Analysten sehen, warum ein Vorfall als hochpriorisiert eingestuft wurde, und können die Bewertung im Klartext nachvollziehen.
04
Zwei Sichten, eine Wahrheit
Strider liefert eine technische SOC-Sicht für Analysten und eine konsolidierte Lagesicht für die Geschäftsführung. Beide arbeiten auf denselben Daten, sodass es zu keiner Diskrepanz zwischen technischem Reporting und Management-Kennzahlen kommt.