
Cyber Resilience Act: Seit September 2026 gelten die ersten Meldepflichten
Der Cyber Resilience Act, die Verordnung (EU) 2024/2847, legt Anforderungen an die Cybersicherheit von Produkten mit digitalen Elementen fest. Gemeint sind Hardware und Software, die sich mit anderen Geräten oder Netzen verbinden können, vom Router über die Industriesteuerung bis zur App. Die meisten Pflichten gelten erst ab Dezember 2027. Die Meldepflichten gelten aber schon seit dem 11. September 2026.
Der Zeitplan
- 10.12.2024
- Die Verordnung tritt in Kraft.
- 11.06.2026
- Die Regeln für die Stellen, die Produkte prüfen und bewerten, gelten.
- 11.09.2026
- Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwere Vorfälle gelten.
- 11.12.2027
- Alle übrigen Pflichten gelten, etwa Sicherheit von Beginn an, Sicherheitsupdates und CE-Kennzeichnung.
Wen die Meldepflichten betreffen
Die Pflichten treffen die Hersteller solcher Produkte, und zwar für alle Produkte, die sie auf dem EU-Markt bereitstellen, auch für solche, die schon vor dem Stichtag verkauft wurden. Als Hersteller gilt auch, wer ein Produkt unter eigenem Namen oder eigener Marke vertreibt. Wer Geräte zukauft und unter eigenem Namen anbietet, sollte die Pflichten deshalb genau prüfen.
Was gemeldet werden muss
Gemeldet werden müssen aktiv ausgenutzte Schwachstellen in den eigenen Produkten und schwere Sicherheitsvorfälle, die die Sicherheit des Produkts beeinträchtigen. Die Meldung läuft über eine zentrale Plattform der EU-Agentur ENISA an das zuständige nationale Computer-Notfallteam.
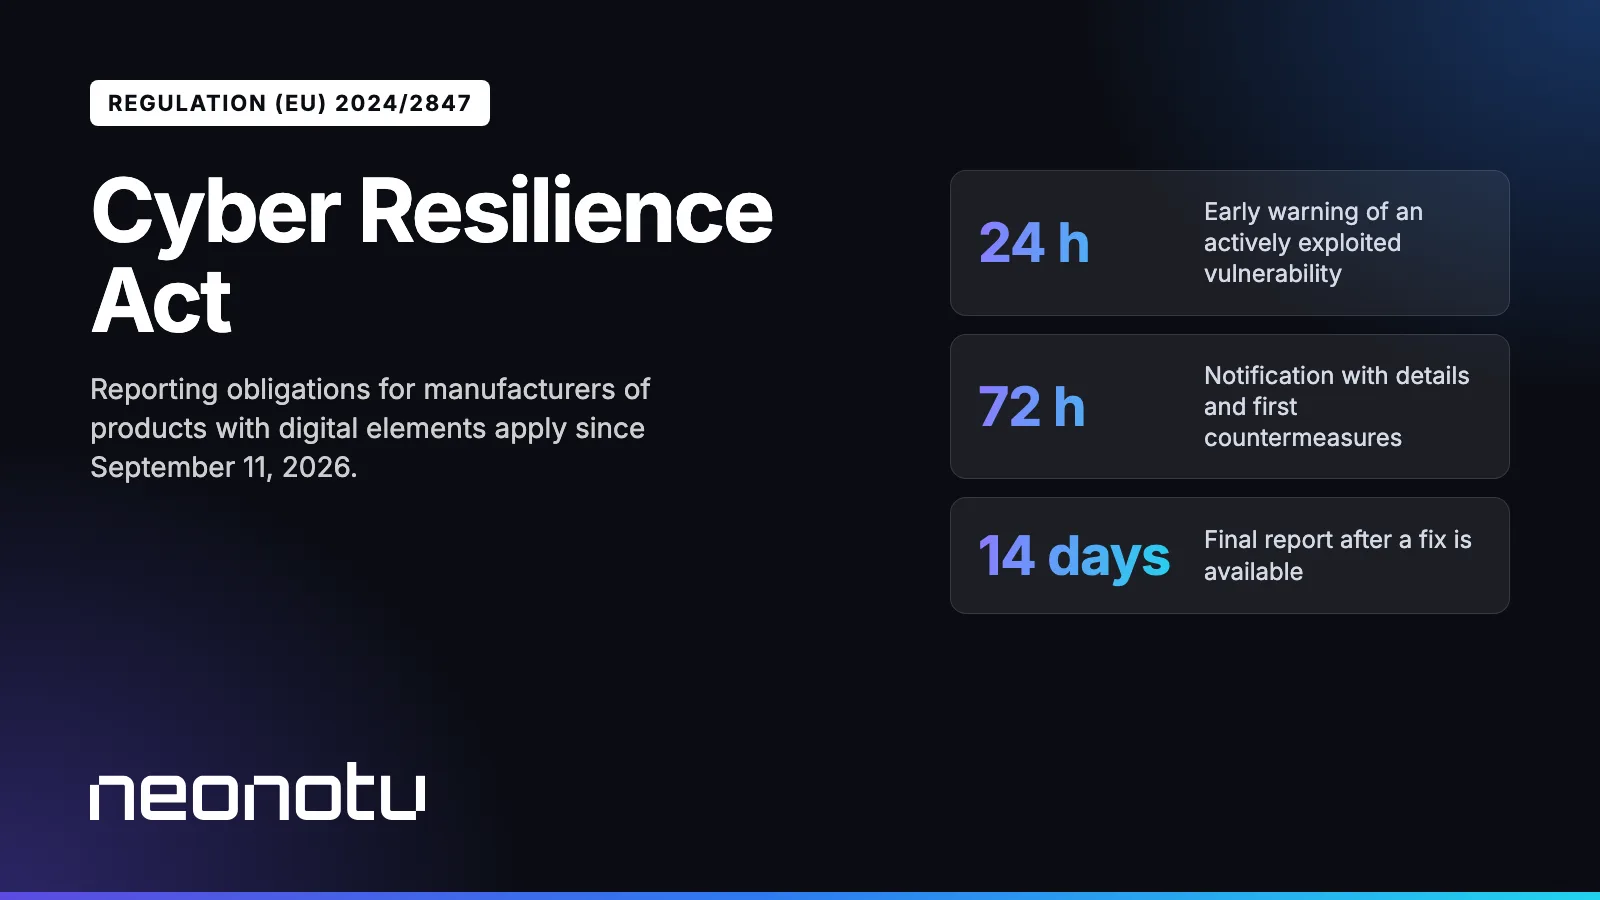
- Innerhalb von 24 Stunden, nachdem der Hersteller davon erfahren hat: eine Frühwarnung.
- Innerhalb von 72 Stunden: eine Meldung mit den verfügbaren Angaben zur Schwachstelle oder zum Vorfall und zu ersten Gegenmaßnahmen.
- Abschlussbericht: bei Schwachstellen spätestens 14 Tage, nachdem eine Korrektur verfügbar ist, bei schweren Vorfällen innerhalb eines Monats.
Zusätzlich müssen Hersteller die Nutzer ihrer Produkte über die Schwachstelle oder den Vorfall und über mögliche Schutzmaßnahmen informieren.
Was Hersteller jetzt brauchen
Wer innerhalb von 24 Stunden melden soll, muss zuerst erfahren, dass eine Schwachstelle ausgenutzt wird. Dafür braucht es einen festen Ablauf: eine Stelle, an die Sicherheitsforscher und Kunden Schwachstellen melden können, jemanden, der neue Sicherheitsmeldungen zu den verwendeten Komponenten verfolgt, und eine klare Zuständigkeit für die Meldung selbst, auch am Wochenende.
Ebenso wichtig ist ein Überblick, welche Software-Komponenten in welchen Produkten stecken. Nur dann lässt sich bei einer neuen Schwachstelle in einer Bibliothek schnell sagen, welche Produkte betroffen sind. Ab Dezember 2027 verlangt der Cyber Resilience Act eine solche Aufstellung ohnehin.
Was ab Dezember 2027 dazukommt
- Sicherheit von Beginn an: Produkte müssen die grundlegenden Anforderungen aus Anhang I erfüllen, etwa sichere Standardeinstellungen, Schutz vor unbefugtem Zugriff und so wenig Angriffsfläche wie möglich.
- Umgang mit Schwachstellen: Hersteller müssen Schwachstellen während des Unterstützungszeitraums behandeln und Sicherheitsupdates bereitstellen. Der Zeitraum beträgt in der Regel mindestens fünf Jahre.
- Softwarestückliste: Hersteller müssen dokumentieren, welche Software-Komponenten im Produkt stecken.
- Konformität und CE-Kennzeichnung: Die Erfüllung der Anforderungen wird bewertet und mit dem CE-Zeichen bestätigt. Für bestimmte, besonders wichtige Produkte ist eine Prüfung durch eine unabhängige Stelle vorgesehen.
Cyber Resilience Act und NIS2: der Unterschied
Beide Regelwerke betreffen die Cybersicherheit, setzen aber an verschiedenen Stellen an. NIS2 regelt, wie Unternehmen bestimmter Sektoren ihren eigenen Betrieb absichern. Der Cyber Resilience Act regelt, wie sicher die Produkte sind, die auf den Markt kommen. Ein Hersteller aus dem verarbeitenden Gewerbe kann deshalb von beiden betroffen sein: von NIS2 als Unternehmen und vom Cyber Resilience Act als Hersteller.
Wie wir unterstützen
Unsere Penetrationstests prüfen nicht nur Infrastrukturen, sondern auch Produkte und Geräte, bevor Angreifer die Schwachstellen finden. In unseren Insights erscheinen neue Warnungen aus Quellen wie CERT-Bund, BSI und CERT-EU stündlich, per Newsletter auf Wunsch täglich oder wöchentlich. Und wenn es ernst wird, hilft unser Incident-Response-Team bei der Analyse und Eindämmung eines Vorfalls.
Dieser Beitrag ist ein allgemeiner Überblick und keine Rechtsberatung. Maßgeblich sind der Verordnungstext und die Hinweise der zuständigen Behörden.
FAQ
Häufige Fragen
Gilt der Cyber Resilience Act auch für reine Software?
Ja, auch Software gilt als Produkt mit digitalen Elementen, etwa eine Desktop-Anwendung oder eine App. Reine Cloud-Dienste fallen grundsätzlich nicht darunter, solange sie nicht als Fernverarbeitung zu einem Produkt gehören. Für diese gilt eher NIS2.
Was gilt für Open-Source-Software?
Freie Software, die außerhalb einer Geschäftstätigkeit entwickelt und bereitgestellt wird, ist weitgehend ausgenommen. Wer Open-Source-Komponenten in ein eigenes, verkauftes Produkt einbaut, ist als Hersteller aber für das ganze Produkt verantwortlich.
Welche Bußgelder sieht der Cyber Resilience Act vor?
Bei Verstößen gegen die grundlegenden Anforderungen und die Pflichten der Hersteller, zu denen auch die Meldepflichten gehören, bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist.
Betrifft das auch Händler und Importeure?
Ja, in geringerem Umfang. Importeure und Händler müssen unter anderem prüfen, dass Produkte die CE-Kennzeichnung tragen und die nötigen Unterlagen vorliegen. Wer ein Produkt unter eigenem Namen verkauft, gilt als Hersteller.
Was ist mit Produkten, die schon verkauft sind?
Die Meldepflichten gelten für alle Produkte auf dem EU-Markt, auch für ältere. Die übrigen Anforderungen gelten grundsätzlich für Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht werden.
Blog
Weitere Beiträge
NIS2 umsetzen: vom Gap Assessment zum Maßnahmenplan
In fünf Schritten von der Frage, ob NIS2 Sie betrifft, zu einem Plan, den Geschäftsleitung und IT gemeinsam abarbeiten können. …
Red Team Assessment oder Penetrationstest: Welche Prüfung braucht Ihr Unternehmen?
Beide greifen Ihre Systeme an, beantworten aber verschiedene Fragen. Ein Vergleich nach Ziel, Umfang, Dauer, Methode und Ergebn…
neonotu auf der CES 2027 in Las Vegas
Vom 6. bis 9. Januar 2027 zeigen wir am Stand 50123 in der Venetian Expo Sightadel, veyrisk und XMfortress Gate, mit Live-Demos…
Kontakt
Reputation braucht Jahre. Zerstörung nur Sekunden.
Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.