
Gestión de vulnerabilidades
Comprobación continua de servidores, clientes y equipos de red, sin instalar software en sus sistemas. Tras el parche, un escaneo posterior acredita que el hueco está realmente cerrado.
Cybersecurity Suite
Gestión de exposición: ver qué es accesible desde fuera
Ver lo que ven los atacantes. Cerrar lo que importa.
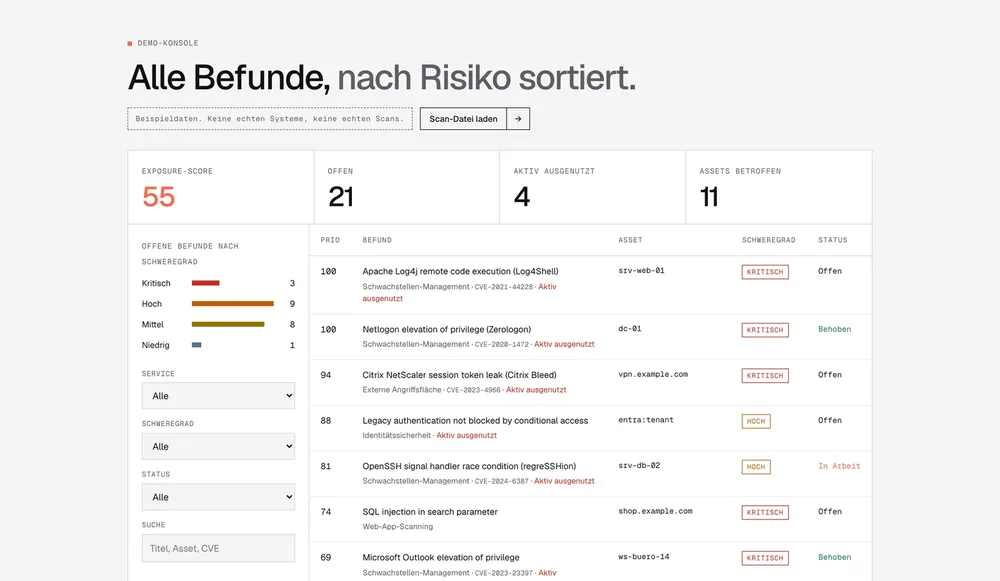
veyrisk recopila de forma continua lo que su organización muestra en la red (servidores, aplicaciones web, cuentas en la nube, identidades) y ordena cada hallazgo por riesgo real en lugar de por puntuación CVSS. La operación y los datos están en un servidor propio en Alemania.
Cada hallazgo recibe una posición según la gravedad, la explotación activa conocida y la importancia del sistema afectado. Arriba está lo que se explota hoy, no lo que tiene la cifra CVSS más alta.
Las comprobaciones pasivas se ejecutan siempre. Los escaneos de puertos, OpenVAS y el análisis activo de aplicaciones web solo cuando el dominio es demostrablemente suyo, mediante un registro TXT en el DNS. Desde el formulario de consulta nunca es posible el modo activo.
Si una consulta falla, no se genera ningún hallazgo. Una herramienta que informa ante la duda enseña a su equipo a pasar por alto los avisos, y entonces falta la atención para el hallazgo real.
veyrisk funciona en una máquina autogestionada en Alemania. Los datos de escaneo, los hallazgos y los informes no salen de ella. El operador es neonotu GmbH, el mismo interlocutor que responde cuando hace falta.
ESTRUCTURA
Las cinco áreas no funcionan en paralelo. Desembocan en una lista común en la que un almacenamiento abierto en la nube y una biblioteca sin parchear en un servidor se ordenan con el mismo criterio.
Comprobación continua de servidores, clientes y equipos de red, sin instalar software en sus sistemas. Tras el parche, un escaneo posterior acredita que el hueco está realmente cerrado.
Qué muestra la organización en internet, incluido aquello que ya nadie controla: subdominios de los registros de certificados, DNS, TLS, redirecciones, interfaces de administración accesibles, SPF y DMARC.
Comprobación de aplicaciones web e interfaces en busca de inyección, cross-site scripting y control de acceso defectuoso. El alcance se limita al host propio; el modo activo, solo con consentimiento expreso.
Configuraciones erróneas, permisos excesivos y almacenamiento abierto en AWS, Azure y Google Cloud. Además Entra ID y Microsoft 365: cuentas con demasiados privilegios, ausencia de autenticación multifactor y autenticación heredada aún abierta.
EN RESUMEN
Pasivo significa: sin intervención, en cualquier momento, incluso sin prueba de propiedad. Activo significa: estableciendo conexión con el objetivo y, por tanto, solo tras acreditar la propiedad del dominio.
| Comprobación | Modo |
|---|---|
| Subdominios de registros de certificados | Pasivo, siempre |
| DNS, TLS, redirección HTTPS, cabeceras de seguridad | Pasivo, siempre |
| SPF y DMARC en el envío de correo | Pasivo, siempre |
| Interfaces de administración accesibles | Pasivo, siempre |
| Escaneo de puertos y de vulnerabilidades (OpenVAS) | Activo, requiere prueba de propiedad |
| Análisis de sus propias aplicaciones web | Activo, requiere consentimiento |
En comparación
veyrisk no compite con el catálogo de funciones de las grandes plataformas estadounidenses. Compite con su modelo de operación: datos en manos ajenas, facturación por activo y una montaña de hallazgos sin orden.
| Aspecto | Grandes plataformas de EE. UU. | Herramientas libres | veyrisk |
|---|---|---|---|
| Alojamiento de datos | Normalmente EE. UU. | A cargo del cliente | Servidor propio en Alemania |
| Orden de los hallazgos | Existe, a menudo opaco | Lista CVSS | Gravedad, explotación, peso del activo |
| Escaneos activos sin prueba de propiedad | Parcialmente posible | Posible | Bloqueado |
| Esfuerzo de operación | Bajo | Alto | Bajo, la operación es nuestra |
| Interlocutor en caso grave | Sistema de tickets | Foro | El mismo equipo que le asesora |
Usos típicos
Escenarios de ejemplo, desde la primera mirada externa hasta la operación continua.
Una empresa de servicios con 60 empleados somete su propio dominio a una comprobación pasiva. Aparecen once subdominios, dos de los cuales ya no conocía nadie en la casa, entre ellos una antigua interfaz de administración sin control de acceso. Ambos eran públicamente visibles en los registros de certificados mucho antes de que veyrisk mirara.
La misma organización añade el registro TXT en su DNS. Con ello se habilitan el escaneo de puertos y OpenVAS. De 34 hallazgos, cuatro llevan la marca «explotado activamente»: van arriba y el resto espera. La corrección no se marca como hecha, sino que la confirma el escaneo posterior.
Una empresa con sedes distribuidas escanea semanalmente. Los sistemas nuevos aparecen por sí solos en cuanto obtienen un certificado. La puntuación de exposición da al gerente una cifra que puede explicar en el informe mensual, y la lista de hallazgos da al equipo su cola de trabajo.
SIGUIENTE PASO
El recorrido pasivo no necesita más que su dominio: ni credenciales, ni instalación, ni intervención en sus sistemas. Lo que se hace visible es público de todos modos; la única cuestión es si lo ve usted antes que un atacante.
Todo lo demás (escaneos de puertos, OpenVAS, análisis de aplicaciones web) lo habilita usted mismo acreditando la propiedad del dominio. Sin esa prueba, todo se queda en la mirada desde fuera, de forma permanente.
Documentación
Información de producto, libro blanco y ficha técnica en PDF. Le enviamos un enlace personal a su correo electrónico, válido durante siete días.
Le presentamos veyrisk en una conversación personal y respondemos a sus preguntas sobre su uso y los siguientes pasos.
NIS2, DORA, ISO 27001 y RGPD como catálogos de controles preconfigurados, más una puntuación de seguridad de 0 a 100 en seis do…
Ver
Señales de firewall, endpoint, identidad y nube condensadas en incidentes en lugar de avalanchas de alertas. Correlación con Ne…
Ver
Detecta, aísla y desvía a honeypots en segundos, dentro de una política que define su empresa. Cada acción es reversible y qued…
Ver
Cuatro modelos escalonados protegen el perímetro y las zonas internas, de la consulta médica a la red corporativa, con la misma…
VerContacto
Hable con nosotros antes de que lo haga otro. La primera conversación es gratuita y respondemos el mismo día laborable.