01
Señales desde un solo sitio
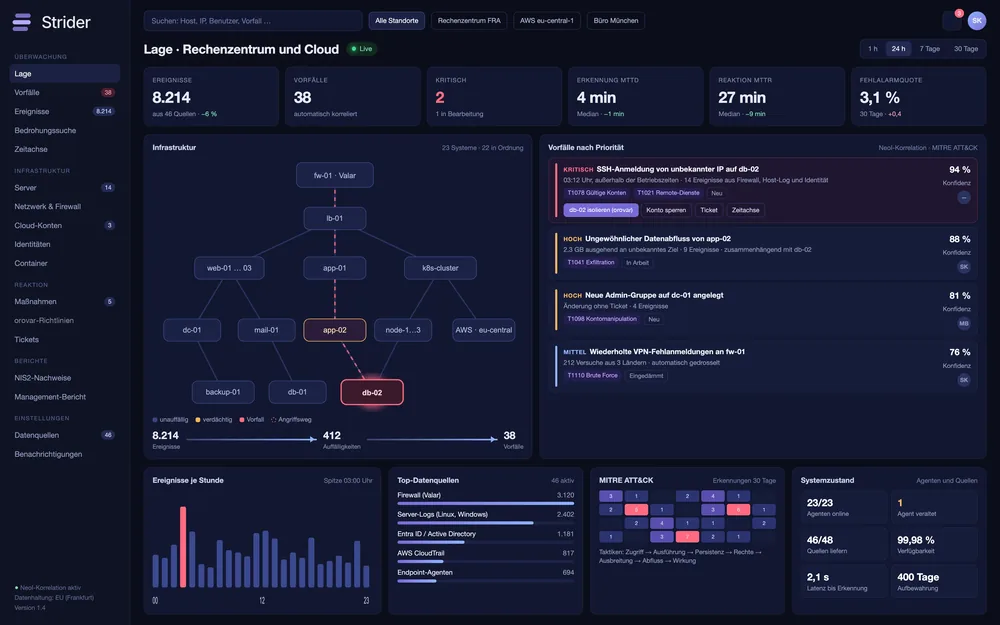
Strider lee registros de cortafuegos (en particular de Valar), telemetría de endpoints, eventos del proveedor de identidad, registros de auditoría en la nube y telemetría de aplicaciones. Los datos llegan en formatos normalizados y se homogeneizan antes de que empiece la correlación.
02
Correlación NeoI en vez de mantenimiento de reglas
En lugar de un conjunto de reglas desbordado que hay que ajustar sin descanso, Strider se apoya en modelos de correlación entrenados. Los eventos relacionados se agrupan automáticamente en un mismo incidente. Un intento de fuerza bruta en curso sobre 200 endpoints aparece como un único incidente, no como 200 avisos sueltos.
03
Priorización con contexto
Cada incidente lleva una gravedad, un grado de confianza y una propuesta de siguiente paso. Los analistas ven por qué se ha clasificado como prioritario y pueden repasar el razonamiento en lenguaje llano.
04
Dos vistas, una misma verdad
Strider ofrece una vista técnica de SOC para los analistas y una vista de situación consolidada para la dirección. Ambas trabajan sobre los mismos datos, de modo que no hay discrepancia entre el reporte técnico y los indicadores de gestión.