
Belegte Lieferkette
Hardware, Software und Support aus einer Hand, mit Nachweis für jeden Schritt.
Firewall und Security Monitoring
XMfortress Gate schützt die Grenze. XMfortress Detect zeigt, was dahinter passiert. Entwickelt in Europa.
FÜR EUROPÄISCHE REGELN GEBAUT
Entwicklung, Betriebssystem, Regelwerke, Erkennung und Verwaltung liegen in Europa.
Hardware, Software und Support aus einer Hand, mit Nachweis für jeden Schritt.
Keine undurchsichtige White-Label-Hardware. Die Daten bleiben in der EU.
Die Eignung für kritische Infrastruktur ist ein Konstruktionsprinzip, kein Zusatz.
SO ARBEITEN SIE ZUSAMMEN
IPS, SSL-Inspection, VPN und Webfilter an der Grenze. Jedes Ereignis wird protokolliert.
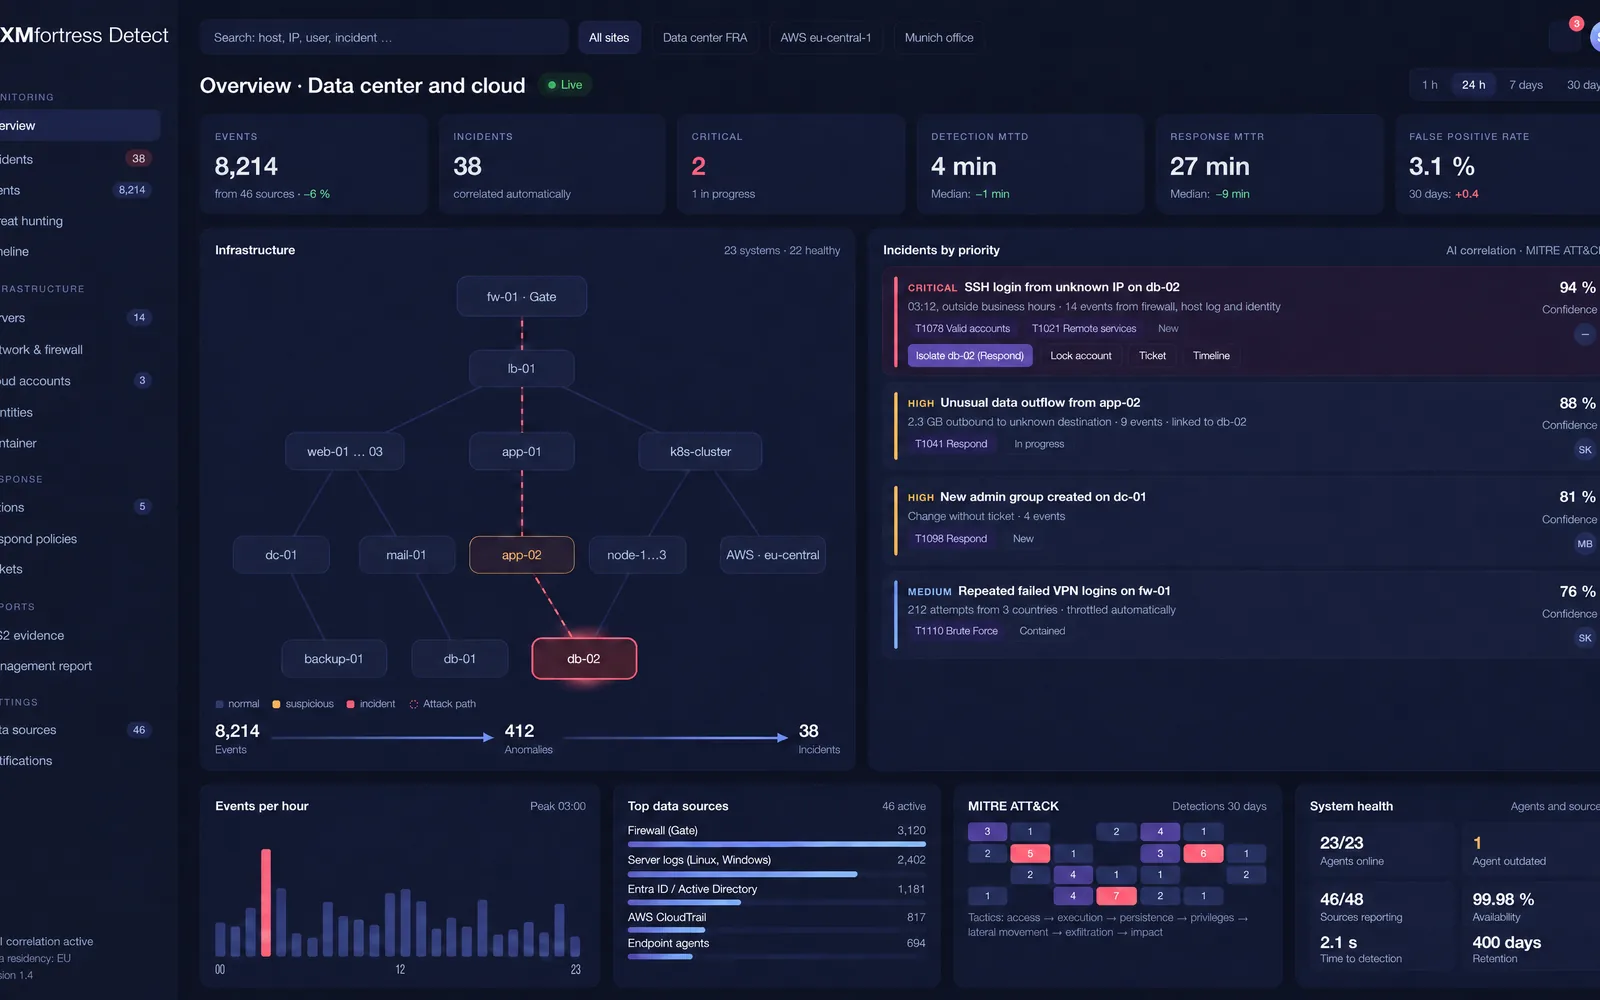
Firewall-, Endpoint-, Identitäts- und Cloud-Logs an einem Ort. Aus Tausenden Ereignissen werden wenige Vorfälle.
Jeder Vorfall kommt mit Schweregrad, Konfidenz und einem vorgeschlagenen nächsten Schritt.
XMFORTRESS GATE · HARDWARE-FIREWALL
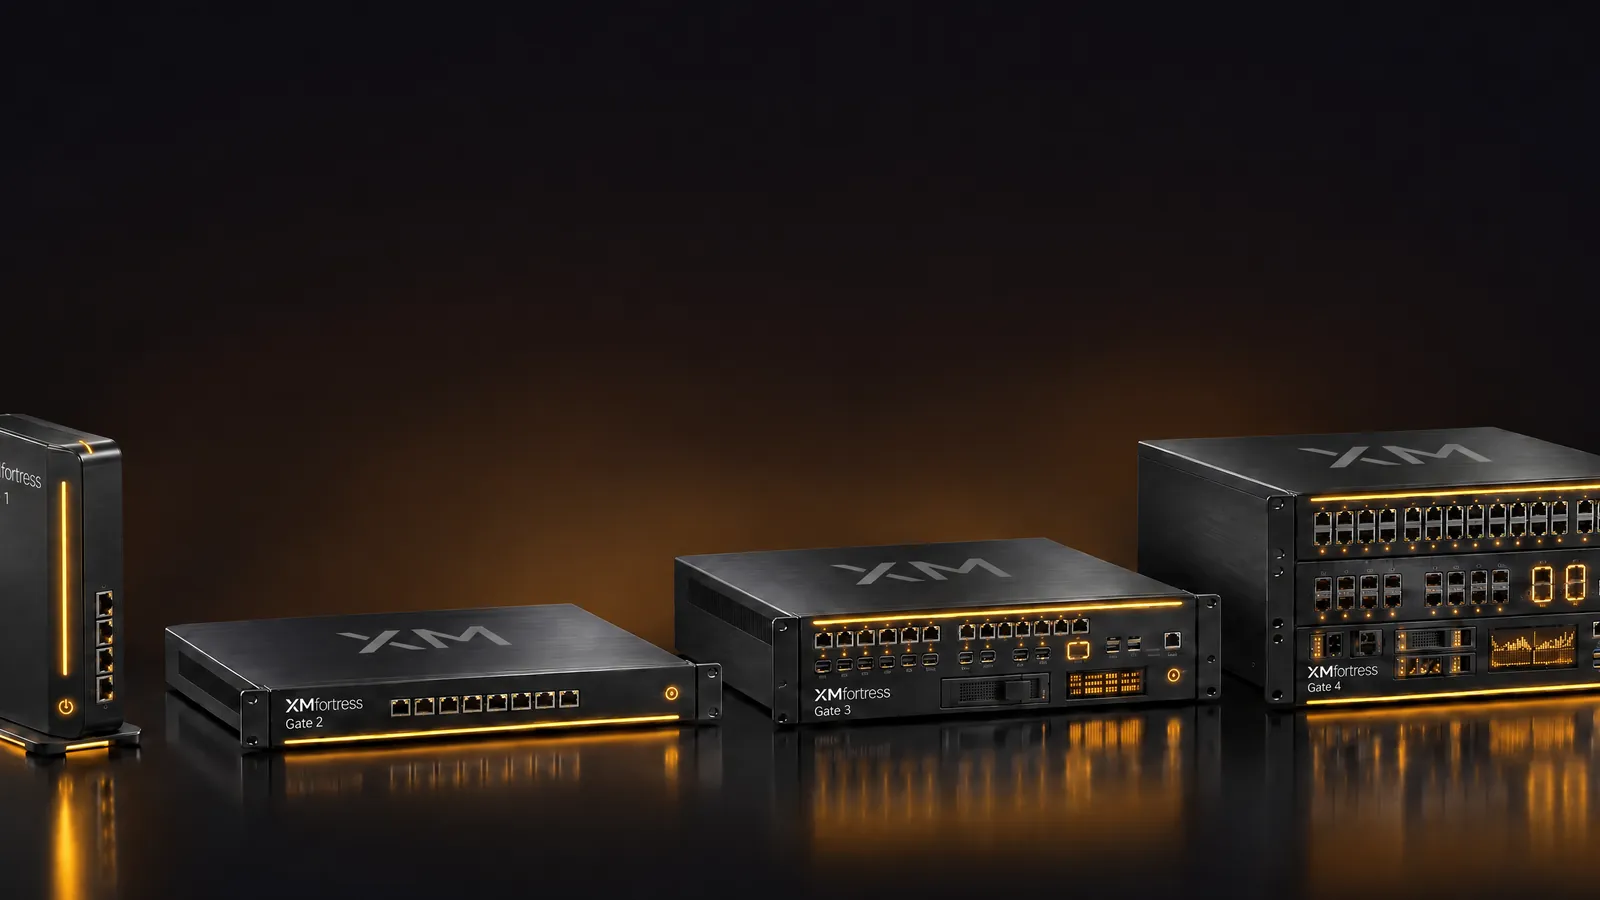
Vier Modellstufen mit derselben Verwaltungslogik, vom kleinsten Gerät bis zum hochverfügbaren Cluster. IPS, SSL-Inspection, VPN und Webfilter sind in jeder Basislizenz enthalten, ohne Zusatzmodule. Die KI läuft auf dem Gerät und in der Cloud.
XMFORTRESS DETECT · SECURITY MONITORING
XMfortress Detect sammelt Firewall-, Endpoint-, Identitäts-, Cloud- und Anwendungslogs an einem Ort und liest die Logs von XMfortress Gate ohne Umweg. Aus Tausenden Ereignissen werden wenige Vorfälle mit Schweregrad, Konfidenz und einem vorgeschlagenen nächsten Schritt.
IM EIGENEN NETZ TESTEN
Wir zeigen Ihnen beide Produkte und sprechen über ein Pilotgerät für Ihr Netz. Datenblätter und Lieferketten-Nachweise erhalten Sie auf Anfrage.
Kontakt
Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.