
Red Team Assessment oder Penetrationstest: Welche Prüfung braucht Ihr Unternehmen?
Wer seine Sicherheit von außen prüfen lassen will, stößt schnell auf zwei Begriffe: Penetrationstest und Red Team Assessment. Beide arbeiten mit echten Angriffstechniken, und beide enden mit einem Bericht. Sie beantworten trotzdem verschiedene Fragen. Wer die falsche Prüfung bestellt, bekommt eine gute Antwort auf eine Frage, die er gar nicht gestellt hat.
Zwei Fragen, zwei Verfahren
Ein Penetrationstest fragt: Welche Schwachstellen hat dieses System, und wie weit kommt man über sie? Er arbeitet einen vereinbarten Bereich möglichst vollständig ab, etwa eine Webanwendung oder ein Netzsegment.
Ein Red Team Assessment fragt: Erreicht ein Angreifer ein bestimmtes Ziel, und bemerkt es jemand? Das Ziel wird vorher festgelegt, zum Beispiel die Konstruktionsdaten oder die Steuerung einer Anlage. Der Weg dorthin ist offen und führt über Technik, Menschen und Gebäude. Das Sicherheitsteam weiß nicht, dass geübt wird.
Der Vergleich im Überblick
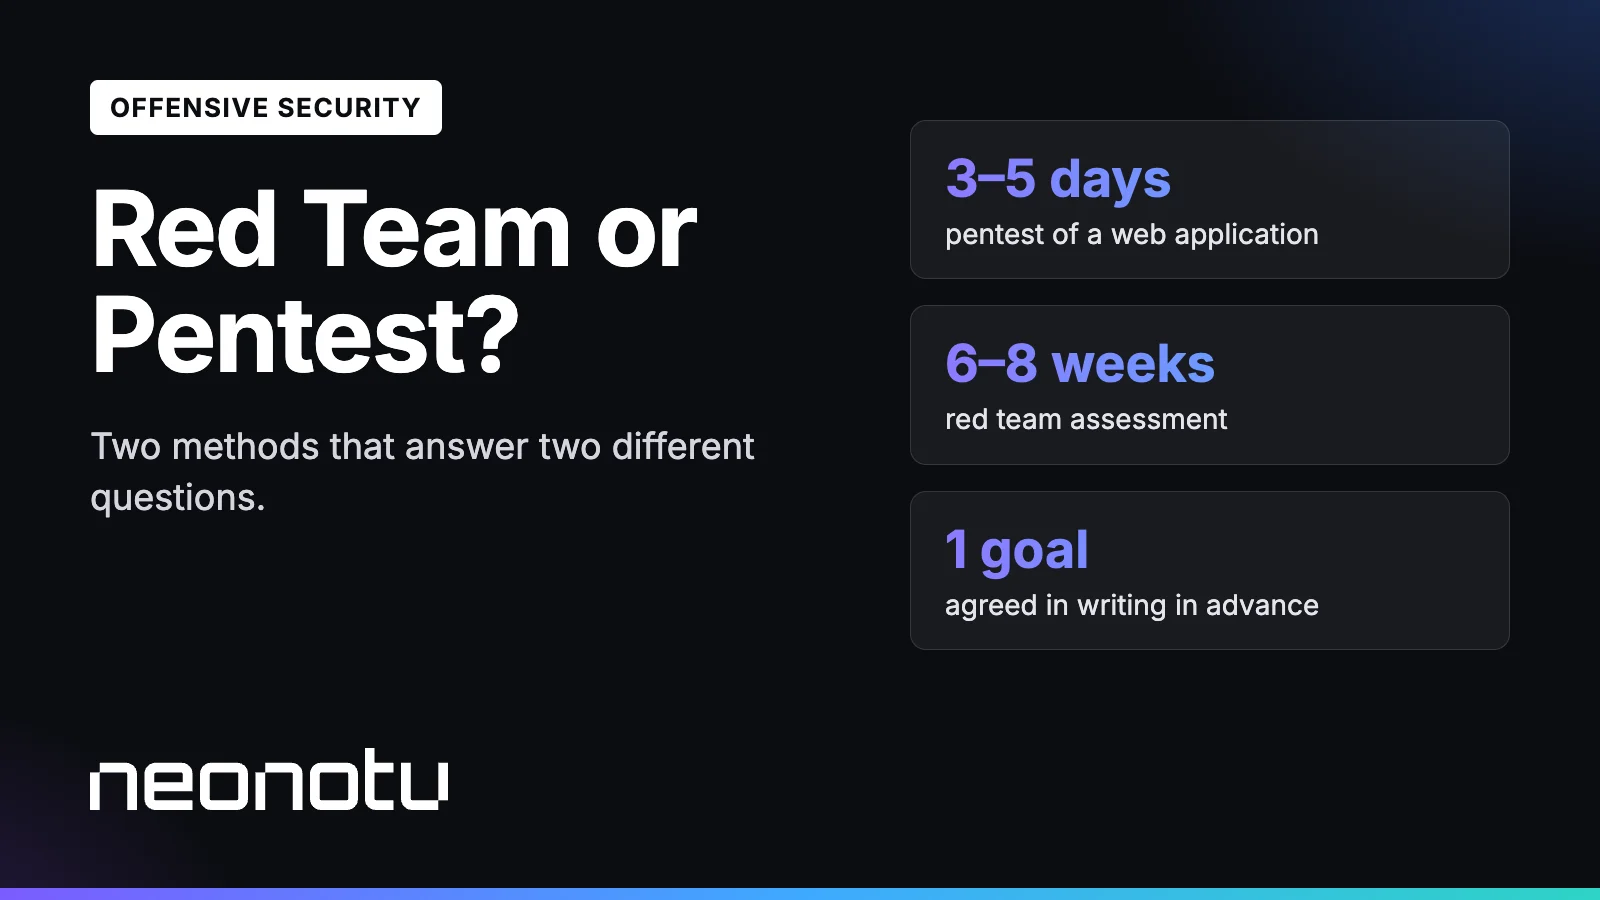
- Ziel: Der Penetrationstest sucht möglichst viele Schwachstellen in einem festen Bereich. Das Red Team versucht, ein einzelnes vereinbartes Ziel zu erreichen.
- Umfang: beim Penetrationstest einzelne Systeme oder Anwendungen, beim Red Team das ganze Unternehmen samt Mitarbeitenden und Gebäuden.
- Dauer: Für eine Webanwendung dauert ein Penetrationstest meist drei bis fünf Tage, für eine mittelgroße Infrastruktur ein bis zwei Wochen. Ein Red Team Assessment läuft über sechs bis acht Wochen.
- Wer Bescheid weiß: Beim Penetrationstest ist die IT oft informiert, das hängt vom Ziel ab. Beim Red Team sind drei bis fünf Personen eingeweiht, das Sicherheitsteam gehört nicht dazu.
- Methode: Der Penetrationstest folgt einem Prüfplan für den vereinbarten Bereich. Das Red Team geht vor wie ein echter Angreifer, eingeordnet nach MITRE ATT&CK und bei Bedarf nach TIBER-EU.
- Ergebnis: Der Penetrationstest liefert Befunde nach Schweregrad und nach der Behebung einen Nachtest. Das Red Team liefert den Angriffspfad, die Lücken in der Erkennung, neue Erkennungsregeln und eine Kurzfassung für die Geschäftsführung.
Drei typische Situationen
Eine neue Kundenplattform soll in sechs Wochen live gehen. Die Frage ist, ob die Anwendung Lücken hat, die ein Angreifer ausnutzen könnte. Das ist ein klarer Fall für einen Penetrationstest der Webanwendung, mit Nachtest vor dem Start.
Ein Maschinenbauer hat einen SOC-Dienst beauftragt und eine zentrale Protokollierung eingeführt. Die Geschäftsführung will wissen, ob das im Ernstfall funktioniert. Ein Penetrationstest hilft hier wenig, weil er die Erkennung nicht prüft. Ein Red Team Assessment mit den Konstruktionsdaten als Ziel beantwortet genau diese Frage.
Ein Versicherer gehört zu den Finanzunternehmen, die nach DORA bedrohungsgeleitete Penetrationstests durchführen müssen. TIBER-EU beschreibt den Rahmen dafür, und dieser Rahmen ist ein Red Team Assessment.
Wann ein Red Team zu früh kommt
Ein Red Team Assessment setzt voraus, dass es eine Verteidigung gibt, die etwas bemerken kann: eine zentrale Protokollierung, jemanden, der hinsieht, und festgelegte Eskalationswege. Fehlt das, bestätigt die Prüfung nur, was Sie schon ahnen. Findet ein einfacher Schwachstellenscan noch offene Verwaltungszugänge, ist zuerst Aufräumen dran und danach ein Penetrationstest.
Einmalig oder laufend
Beide Prüfungen sind Momentaufnahmen. Wer regelmäßig wissen will, wo er steht, kann sie verbinden. Red Teaming as a Service kombiniert monatliche Angriffssimulationen, vierteljährliche Penetrationstests und Schulungen in einem Abo.
Sie sind unsicher, welche Prüfung zu Ihnen passt? Im Vorgespräch klären wir Ziel und Rahmen. Nicht selten endet es mit der Empfehlung, zuerst etwas anderes zu tun.
Blog
Weitere Beiträge
NIS2 umsetzen: vom Gap Assessment zum Maßnahmenplan
In fünf Schritten von der Frage, ob NIS2 Sie betrifft, zu einem Plan, den Geschäftsleitung und IT gemeinsam abarbeiten können. …
neonotu auf der CES 2027 in Las Vegas
Vom 6. bis 9. Januar 2027 zeigen wir am Stand 50123 in der Venetian Expo Sightadel, veyrisk und Valar, mit Live-Demos und kurze…
Warum laufendes Schwachstellenmanagement heute zu jedem Unternehmen gehört
Jede Woche werden neue Schwachstellen bekannt, und Angreifer suchen gezielt nach Systemen, die noch nicht aktualisiert sind. Wa…
Kontakt
Reputation braucht Jahre. Zerstörung nur Sekunden.
Sprechen Sie mit uns, bevor es jemand anderes tut. Erstgespräch kostenlos, Rückmeldung am selben Werktag.