ES

Soluciones de ciberseguridad desde Europa

Daten dahoam.

«Dahoam» significa «en casa» en bávaro: nuestra casa es Múnich, el alojamiento está en Alemania y el desarrollo, en Europa.

neonotu . we never sleep

LA SITUACIÓN

No faltan herramientas. Hay demasiadas en paralelo.

Una mañana cualquiera en una empresa mediana: el auditor pregunta por el estado de la ISO 27001, un cliente quiere ver la evidencia de NIS2, el escáner de vulnerabilidades informa de 3.000 hallazgos. Y nadie sabe con exactitud qué servidores, subdominios y cuentas en la nube son realmente accesibles desde fuera.

La ciberseguridad rara vez fracasa por falta de herramientas. Fracasa porque demasiadas funcionan en paralelo y ninguna muestra el conjunto. Mientras tanto, NIS2, DORA y el RGPD plantean tareas para las que normalmente no hay ni personal ni tiempo.

TRES PIEZAS

Cumplimiento, superficie de ataque y perímetro de una sola mano

Tres productos que encajan porque nacieron juntos, del trabajo diario de un equipo que prueba infraestructuras, las defiende e investiga incidentes de forma forense.

Sightadel: Cumplimiento en un solo lugar

Sightadel

Cumplimiento en un solo lugar

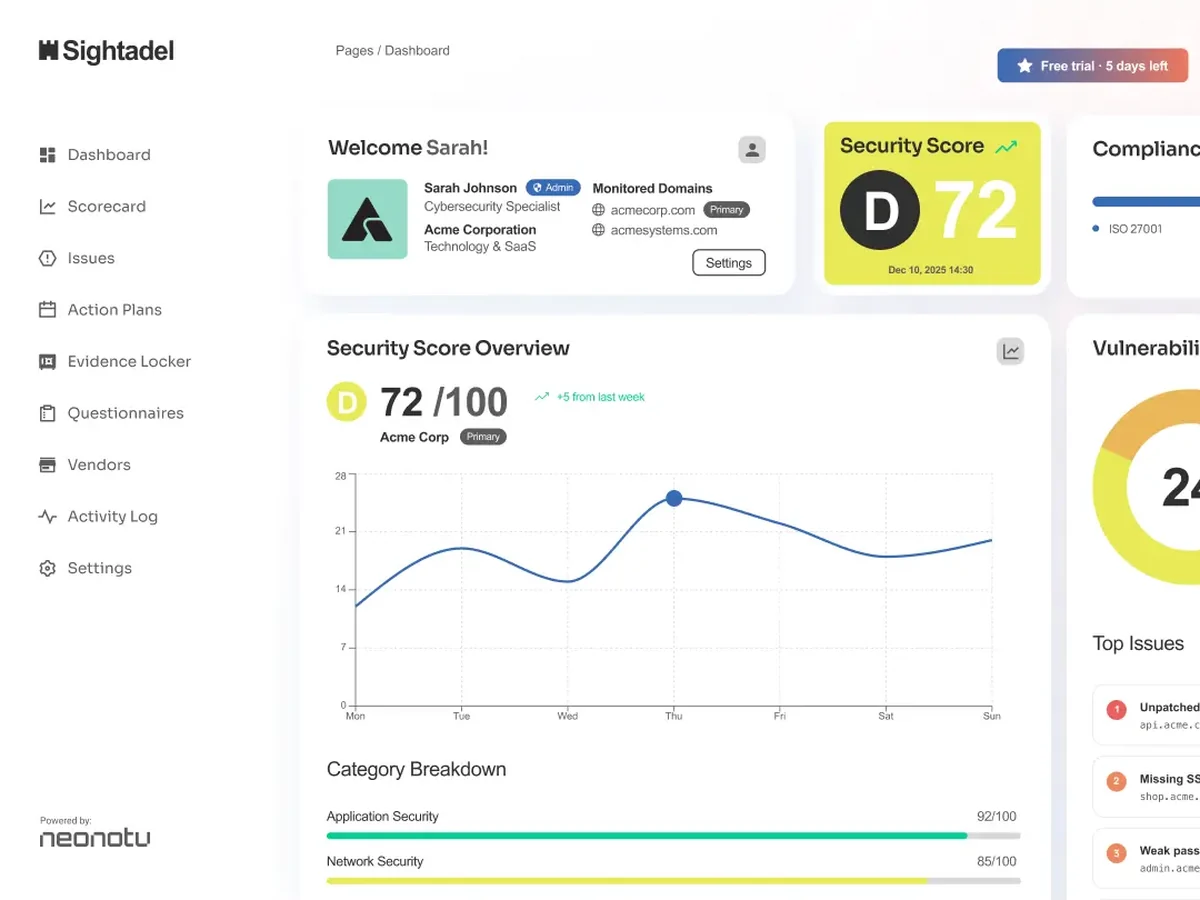
Gestiona requisitos, responsables, evidencias y plazos para ISO 27001, NIS2, DORA, RGPD y otros marcos como SOC 2, NIST CSF 2.0 y BSI C5. Una misma evidencia puede asignarse a varias normas, de modo que no se duplica el trabajo. Cuando caduca, el sistema avisa.

  • Puntuación de seguridad de 0 a 100
  • Acceso externo para auditores
  • En uso productivo
veyrisk: La superficie de ataque a la vista

veyrisk

La superficie de ataque a la vista

Comprueba de forma continua servidores, la presencia web, aplicaciones web, entornos en la nube e identidades como Entra ID y Microsoft 365. Los hallazgos se ponderan por gravedad, explotación activa e importancia del activo, y no por una cifra CVSS que hace que todo parezca igual de urgente.

  • AWS, Azure y Google Cloud
  • Activo solo con prueba de propiedad
  • Gestión continua de vulnerabilidades
Valar: El perímetro, pensado en Europa

Valar

El perímetro, pensado en Europa

Un firewall por hardware en cuatro modelos, de una oficina de unos 25 usuarios a infraestructura crítica con más de 5.000. El desarrollo, el software y el almacenamiento de datos están en Europa. IPS, inspección SSL, VPN y filtrado web vienen en la licencia base, sin módulos adicionales.

  • De 25 a más de 5.000 usuarios
  • Todo en la licencia base
  • Equipos piloto disponibles

La suite incluye además Strider para monitorización de seguridad en tiempo real y orovar, un agente de seguridad autónomo.

SIGUIENTE PASO

¿En qué punto está su empresa?

Una conversación para repasar su situación: evidencias, superficie de ataque, perímetro. Después sabrá qué hay que hacer. Con nosotros o sin nosotros.

Primera conversación gratuita, respuesta el mismo día laborable.

POR QUÉ IMPORTA LA UBICACIÓN

Los datos de seguridad son lo más sensible que tiene una empresa

Vulnerabilidades abiertas, planos de red, accesos. En neonotu estos datos están en Alemania: Sightadel y veyrisk funcionan en proveedores alemanes, no en un hiperescalador estadounidense.

La parte contratante es neonotu GmbH, con sede en Múnich. Es ella misma la matriz y no filial de un grupo fuera de Europa. Por tanto se aplica el derecho europeo, incluidos el RGPD y el encargo de tratamiento según el art. 28. No existe dependencia de terceros países.

Para las empresas que deben garantizar soberanía de datos a sus propios clientes, eso no es un eslogan, sino una cláusula del contrato.

  • MúnichSede de neonotu GmbH
  • AlemaniaAlojamiento de Sightadel y veyrisk
  • ISO 27001 + 9001neonotu está certificada
  • Art. 28 RGPDTratamiento conforme al derecho de la UE

EL CONJUNTO, NO LAS PIEZAS

Seguridad que una empresa mediana puede dirigir

Sightadel muestra qué hay que acreditar. veyrisk muestra dónde puede ser realmente vulnerable la empresa. Valar protege los límites de la red.

Donde las herramientas no bastan, interviene el equipo de neonotu: con pruebas de penetración, un CISO virtual o la implantación de un SGSI. Sin que la empresa tenga que montar su propio departamento de seguridad.

„Solo afirmamos lo que podemos demostrar.“

Contacto

La reputación tarda años. Destruirla, segundos.

Hable con nosotros antes de que lo haga otro. La primera conversación es gratuita y respondemos el mismo día laborable.