
Por qué la gestión continua de vulnerabilidades ya es imprescindible en cualquier empresa
Cada semana se publican nuevas vulnerabilidades en software que las empresas usan a diario: cortafuegos, accesos VPN, aplicaciones web, servidores de correo y servicios en la nube. Los atacantes buscan de forma específica los sistemas que todavía no se han actualizado. Quien no conoce sus propios puntos débiles suele enterarse cuando ya es tarde.
El problema: la situación cambia cada semana
Solo en la semana 38, nuestras fuentes registraron 108 nuevos avisos de seguridad, 26 de ellos críticos. Así lo muestra nuestro informe semanal, que resume los avisos de organismos como CERT-Bund y la BSI alemana. Una prueba de penetración al año muestra el estado de un solo día. Lo que se publica después, o lo que surge con una nueva configuración, queda sin detectar hasta la siguiente prueba.
A esto se suma que muchos sistemas han caído en el olvido: un antiguo entorno de pruebas, un subdominio sin uso, una cuenta de Microsoft 365 sin inicio de sesión multifactor. Los atacantes aprovechan precisamente estos puntos, porque nadie los vigila.
No solo afecta a las grandes empresas
Los ataques automatizados no distinguen por tamaño de empresa. Recorren todo internet en busca de vulnerabilidades conocidas y atacan allí donde encuentran una. Las pequeñas y medianas empresas a menudo no tienen un equipo de seguridad propio que siga los nuevos avisos y compruebe si sus sistemas están afectados.
También aumenta la presión desde fuera: clientes, aseguradoras y auditores piden cada vez más pruebas. ISO 27001 y NIS2 exigen una gestión de vulnerabilidades ordenada, y los grandes clientes trasladan estos requisitos a sus proveedores.
Qué aporta la gestión continua de vulnerabilidades
- Revisar con regularidad en lugar de una vez al año: servidores, aplicaciones web, cuentas en la nube y Microsoft 365 se analizan a intervalos fijos.
- Ordenar por riesgo: no todos los hallazgos son igual de urgentes. Las vulnerabilidades explotadas activamente y los hallazgos críticos van primero.
- Seguir la corrección: cada hallazgo tiene un historial, de nuevo a corregido o reabierto. Los análisis de seguimiento confirman que una brecha está realmente cerrada.
- Aportar pruebas: los informes muestran a la dirección, a los clientes y a los auditores que las vulnerabilidades se tratan de forma sistemática.
¿Análisis de vulnerabilidades o prueba de penetración?
Ambos términos se confunden a menudo, pero los métodos se complementan.
- Análisis de vulnerabilidades: automatizado, periódico y amplio. Revisa muchos sistemas en busca de vulnerabilidades conocidas y configuraciones erróneas y muestra dónde ha cambiado la situación desde la última ejecución.
- Prueba de penetración: manual, puntual y en profundidad. Evaluadores con experiencia actúan como un atacante, encadenan puntos débiles y encuentran también fallos en la lógica de una aplicación que ningún escáner detecta.
Para la mayoría de las empresas tiene sentido combinar ambos: análisis continuos para tener la visión general y, a intervalos, una prueba de penetración de los sistemas más importantes.
Del hallazgo a la corrección: un ejemplo
Supongamos que un análisis detecta en el acceso VPN de una empresa una versión con una vulnerabilidad conocida y explotada activamente. Un proceso ordenado sería así:
- Evaluar: el hallazgo se clasifica como crítico porque la vulnerabilidad ya la usan atacantes y el sistema es accesible desde internet.
- Asignar: el hallazgo llega a la persona que administra el sistema, con una recomendación concreta, por ejemplo actualizar a una versión determinada.
- Corregir: se instala la actualización o, hasta entonces, se desconecta el sistema de internet.
- Confirmar: un análisis de seguimiento comprueba si la vulnerabilidad está realmente cerrada. Solo entonces el hallazgo se da por corregido.
- Documentar: el historial se conserva y sirve después como evidencia para la dirección, los clientes y los auditores.
Ayudan los plazos objetivo fijos para la corrección, por ejemplo 7 días para hallazgos críticos, 30 para altos, 90 para medios y 180 para bajos. Si un hallazgo no se puede corregir de forma deliberada, el riesgo se acepta con una justificación en lugar de dejarlo pasar sin más.
Cómo ayuda veyrisk
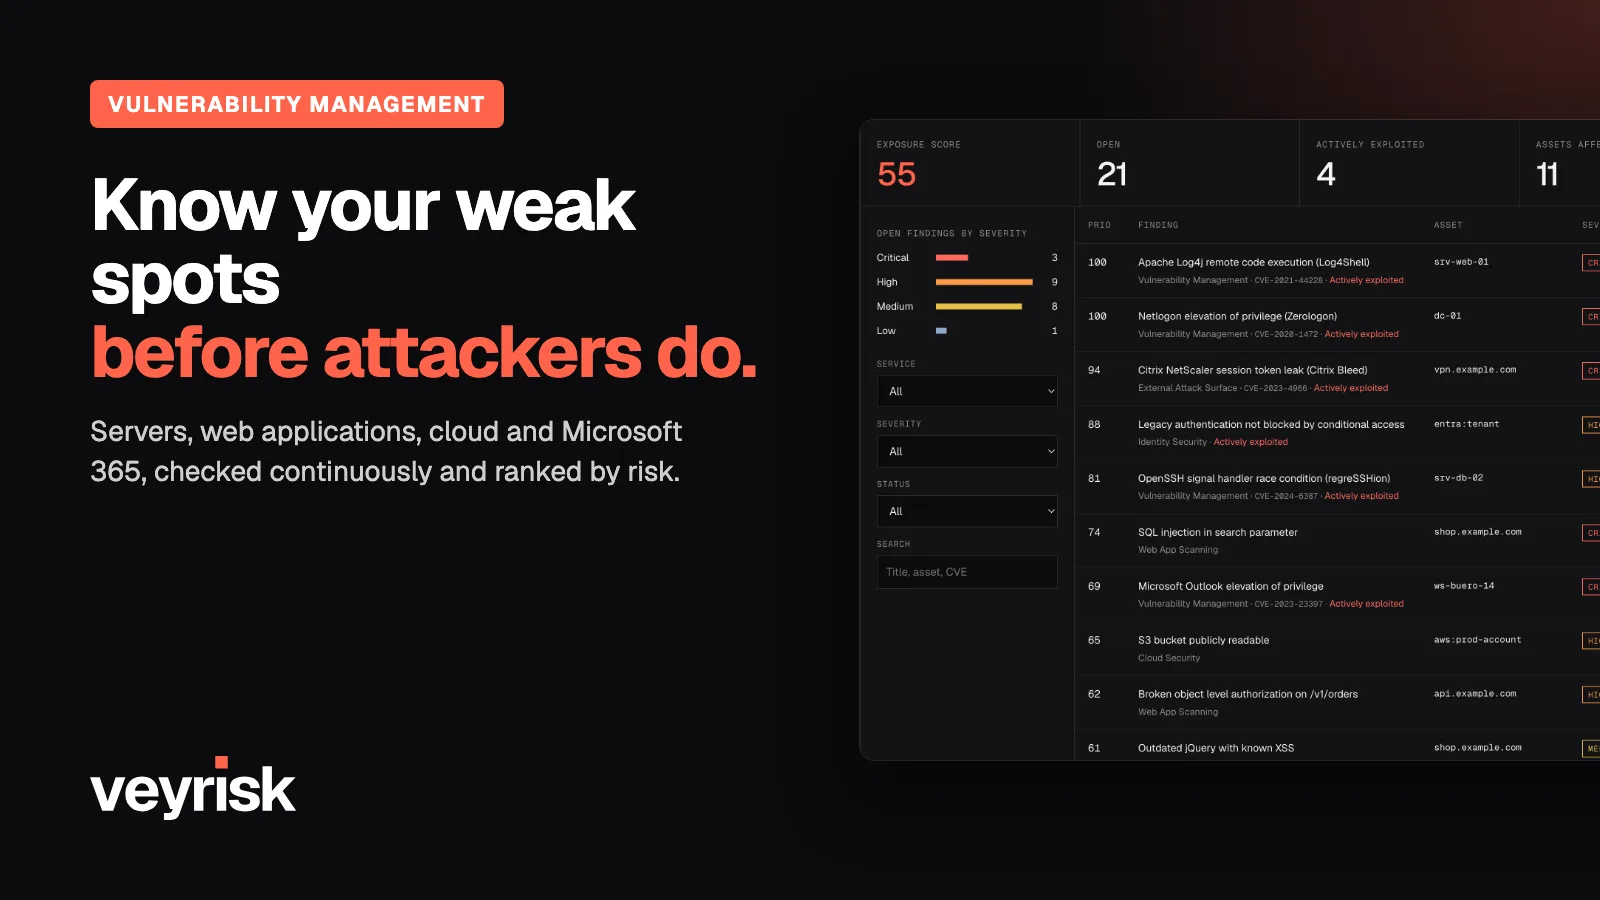
veyrisk es nuestro servicio de gestión continua de vulnerabilidades. Revisa sus dominios, servidores, aplicaciones web, cuentas en la nube y Microsoft 365 a intervalos fijos y ordena los hallazgos por riesgo, cada uno con una recomendación comprensible. Las comprobaciones activas, como los análisis de puertos, solo se realizan en dominios cuya titularidad usted haya verificado.
La dirección recibe un informe de gestión y hay un informe de evidencias específico para NIS2. La operación y el alojamiento están en Alemania. veyrisk no sustituye a una prueba de penetración, la complementa: la prueba profundiza en un momento concreto y veyrisk aporta la revisión amplia y continua entre una prueba y otra.
Los planes empiezan en 149 EUR al mes (sin IVA). Si quiere ver cómo sería en su empresa, se lo mostramos con gusto en una demostración. Escríbanos a través del formulario de contacto.
FAQ
Preguntas frecuentes
¿Con qué frecuencia conviene analizar?
Ni ISO 27001 ni NIS2 fijan una frecuencia concreta. Se exige un enfoque periódico y adecuado al riesgo. Para los sistemas accesibles desde internet han dado buen resultado los análisis semanales o más frecuentes.
¿Sustituye veyrisk a una prueba de penetración?
No. veyrisk aporta la revisión amplia y continua. Una prueba de penetración profundiza en un momento concreto. Para ISO 27001 y NIS2 lo habitual es combinar ambas.
¿Necesita veyrisk acceso a nuestra red interna?
No. veyrisk revisa lo que es accesible desde fuera y, en las cuentas en la nube y Microsoft 365, la configuración mediante un acceso de solo lectura. Las comprobaciones activas, como los análisis de puertos, solo se realizan en dominios cuya titularidad usted haya verificado.
¿Cuánto cuesta veyrisk?
Los planes empiezan en 149 euros al mes (sin IVA). Qué servicios incluye cada plan figura en veyrisk.com.
¿Dónde se procesan los datos?
La operación y el alojamiento están en Alemania. La parte contratante es neonotu GmbH, con sede en Múnich.
Blog
Más artículos
neonotu en el CES 2027 de Las Vegas
Del 6 al 9 de enero de 2027 presentamos Sightadel, veyrisk y Valar en el stand 50123 del Venetian Expo, con demostraciones en d…
Cyber Resilience Act: desde septiembre de 2026 rigen las primeras obligaciones de notificación
Desde el 11 de septiembre de 2026, los fabricantes de productos con elementos digitales deben notificar en 24 horas las vulnera…
NIS2: a quién afecta, qué exige y qué ocurre si no se cumple
NIS2 extiende las obligaciones de seguridad informática a muchas medianas empresas. Un resumen sobre a quién afecta, las obliga…
Contacto
La reputación tarda años. Destruirla, segundos.
Hable con nosotros antes de que lo haga otro. La primera conversación es gratuita y respondemos el mismo día laborable.