
Cyber Resilience Act: desde septiembre de 2026 rigen las primeras obligaciones de notificación
El Cyber Resilience Act, el Reglamento (UE) 2024/2847, establece requisitos de ciberseguridad para los productos con elementos digitales. Se trata de hardware y software que puede conectarse a otros dispositivos o redes, desde el router hasta el controlador industrial o la aplicación. La mayoría de las obligaciones se aplican a partir de diciembre de 2027. Las obligaciones de notificación, en cambio, rigen desde el 11 de septiembre de 2026.
El calendario
- 10/12/2024
- Entra en vigor el reglamento.
- 11/06/2026
- Se aplican las normas para los organismos que evalúan los productos.
- 11/09/2026
- Se aplican las obligaciones de notificación de vulnerabilidades explotadas activamente e incidentes graves.
- 11/12/2027
- Se aplican todas las demás obligaciones, como la seguridad desde el diseño, las actualizaciones de seguridad y el marcado CE.
A quién afectan las obligaciones de notificación
Las obligaciones recaen en los fabricantes de estos productos, para todos los productos que comercializan en el mercado de la UE, incluidos los vendidos antes de la fecha de referencia. También se considera fabricante a quien vende un producto con su propio nombre o marca. Por eso, las empresas que compran equipos y los venden con su propio nombre deberían revisar con atención estas obligaciones.
Qué hay que notificar
Los fabricantes deben notificar las vulnerabilidades explotadas activamente en sus productos y los incidentes graves que afecten a la seguridad del producto. La notificación se realiza a través de una plataforma central de la agencia europea ENISA y llega al equipo nacional de respuesta a emergencias informáticas competente.
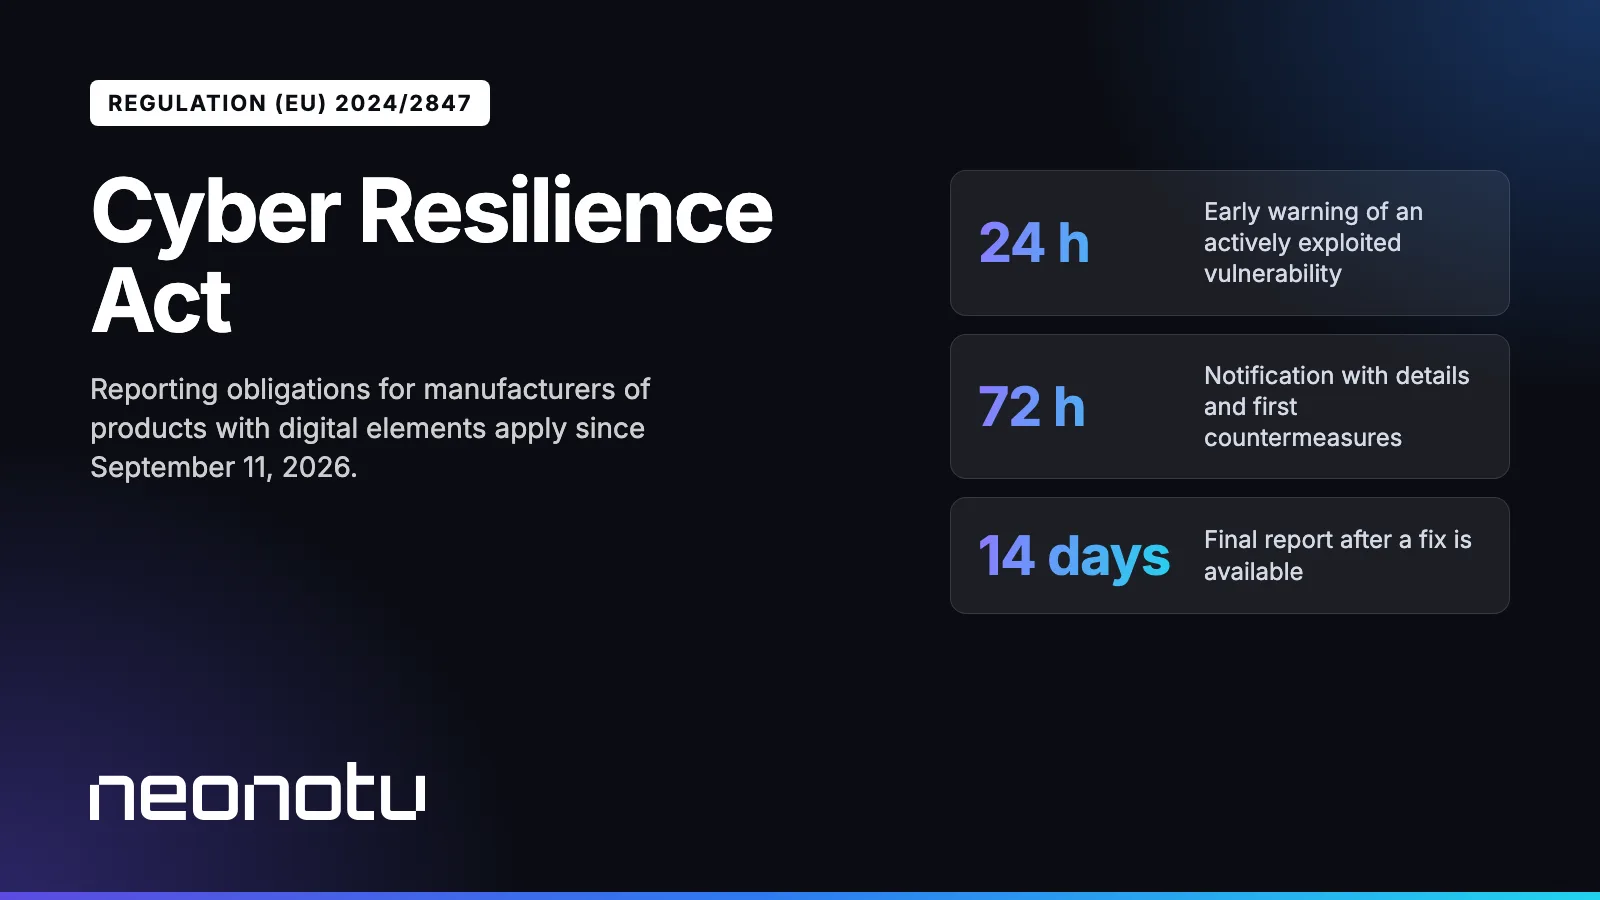
- En las 24 horas siguientes a tener conocimiento: una alerta temprana.
- En 72 horas: una notificación con la información disponible sobre la vulnerabilidad o el incidente y sobre las primeras medidas.
- Informe final: en el caso de vulnerabilidades, a más tardar 14 días después de que haya una corrección disponible; en el caso de incidentes graves, en el plazo de un mes.
Además, los fabricantes deben informar a los usuarios de sus productos sobre la vulnerabilidad o el incidente y sobre las posibles medidas de protección.
Qué necesitan ahora los fabricantes
Para notificar en 24 horas, primero hay que saber que una vulnerabilidad se está explotando. Eso exige un proceso definido: un punto de contacto donde investigadores y clientes puedan comunicar vulnerabilidades, alguien que siga los nuevos avisos de seguridad de los componentes utilizados y una responsabilidad clara para la propia notificación, también los fines de semana.
Igual de importante es saber qué componentes de software hay en cada producto. Solo así se puede decir con rapidez qué productos están afectados cuando se conoce una nueva vulnerabilidad en una biblioteca. A partir de diciembre de 2027, el Cyber Resilience Act exige de todos modos este inventario.
Qué llega en diciembre de 2027
- Seguridad desde el diseño: los productos deben cumplir los requisitos esenciales del anexo I, como una configuración segura por defecto, protección frente a accesos no autorizados y la menor superficie de ataque posible.
- Gestión de vulnerabilidades: los fabricantes deben tratar las vulnerabilidades durante el periodo de soporte y ofrecer actualizaciones de seguridad. Por lo general, el periodo es de al menos cinco años.
- Lista de materiales de software: los fabricantes deben documentar qué componentes de software contiene el producto.
- Conformidad y marcado CE: el cumplimiento de los requisitos se evalúa y se confirma con el marcado CE. Para determinados productos especialmente importantes se prevé la evaluación por un organismo independiente.
Cyber Resilience Act y NIS2: la diferencia
Ambos tratan la ciberseguridad, pero desde puntos distintos. NIS2 regula cómo las empresas de determinados sectores protegen su propia operación. El Cyber Resilience Act regula lo seguros que deben ser los productos que llegan al mercado. Por eso un fabricante puede verse afectado por ambos: por NIS2 como empresa y por el Cyber Resilience Act como fabricante.
Cómo podemos ayudar
Nuestras pruebas de penetración no solo revisan infraestructuras, sino también productos y dispositivos, antes de que los atacantes encuentren los puntos débiles. En nuestros Insights publicamos cada hora nuevas alertas de fuentes como CERT-Bund, BSI y CERT-EU, y nuestro boletín las envía a diario o cada semana si lo prefiere. Y cuando la situación es seria, nuestro equipo de respuesta a incidentes ayuda a analizar y contener un incidente.
Este artículo es un resumen general y no constituye asesoramiento jurídico. Son determinantes el texto del reglamento y las indicaciones de las autoridades competentes.
FAQ
Preguntas frecuentes
¿Se aplica el Cyber Resilience Act al software puro?
Sí, el software también se considera producto con elementos digitales, por ejemplo una aplicación de escritorio o una app. Los servicios puramente en la nube en principio no están incluidos, siempre que no formen parte de un producto como tratamiento de datos a distancia. Para ellos es más relevante NIS2.
¿Qué ocurre con el software de código abierto?
El software libre desarrollado y suministrado fuera de una actividad comercial queda en gran medida excluido. Quien integra componentes de código abierto en un producto propio que vende es responsable, como fabricante, de todo el producto.
¿Qué multas prevé el Cyber Resilience Act?
Por incumplir los requisitos esenciales y las obligaciones de los fabricantes, entre las que se encuentran las de notificación, hasta 15 millones de euros o el 2,5 por ciento del volumen de negocio anual mundial, el importe que sea mayor.
¿Afecta también a distribuidores e importadores?
Sí, en menor medida. Importadores y distribuidores deben comprobar, entre otras cosas, que los productos llevan el marcado CE y que existe la documentación necesaria. Quien vende un producto con su propio nombre se considera fabricante.
¿Qué pasa con los productos ya vendidos?
Las obligaciones de notificación se aplican a todos los productos del mercado de la UE, también a los más antiguos. Los demás requisitos se aplican en principio a los productos introducidos en el mercado a partir del 11 de diciembre de 2027.
Blog
Más artículos
Implantar NIS2: del análisis de brechas al plan de medidas
Cinco pasos desde la pregunta de si NIS2 le afecta hasta un plan que la dirección y TI pueden ejecutar juntos. Con lista de com…
Red Team Assessment o test de penetración: ¿qué prueba necesita su empresa?
Ambos atacan sus sistemas, pero responden a preguntas distintas. Una comparación por objetivo, alcance, duración, método y resu…
neonotu en el CES 2027 de Las Vegas
Del 6 al 9 de enero de 2027 presentamos Sightadel, veyrisk y XMfortress Gate en el stand 50123 del Venetian Expo, con demostrac…
Contacto
La reputación tarda años. Destruirla, segundos.
Hable con nosotros antes de que lo haga otro. La primera conversación es gratuita y respondemos el mismo día laborable.