
Red Team Assessment o test de penetración: ¿qué prueba necesita su empresa?
Quien quiere que se pruebe su seguridad desde fuera se encuentra enseguida con dos términos: test de penetración y Red Team Assessment. Ambos usan técnicas de ataque reales y ambos terminan con un informe. Aun así, responden a preguntas distintas. Quien encarga la prueba equivocada recibe una buena respuesta a una pregunta que nunca hizo.
Dos preguntas, dos métodos
Un test de penetración pregunta: ¿qué vulnerabilidades tiene este sistema y hasta dónde se llega a través de ellas? Recorre un ámbito acordado de la forma más completa posible, por ejemplo una aplicación web o un segmento de red.
Un Red Team Assessment pregunta: ¿alcanza un atacante un objetivo concreto, y se da cuenta alguien? El objetivo se fija de antemano, por ejemplo los datos de diseño o el control de una instalación. El camino hasta él está abierto y pasa por la tecnología, las personas y los edificios. El equipo de seguridad no sabe que se trata de un ejercicio.
La comparación de un vistazo
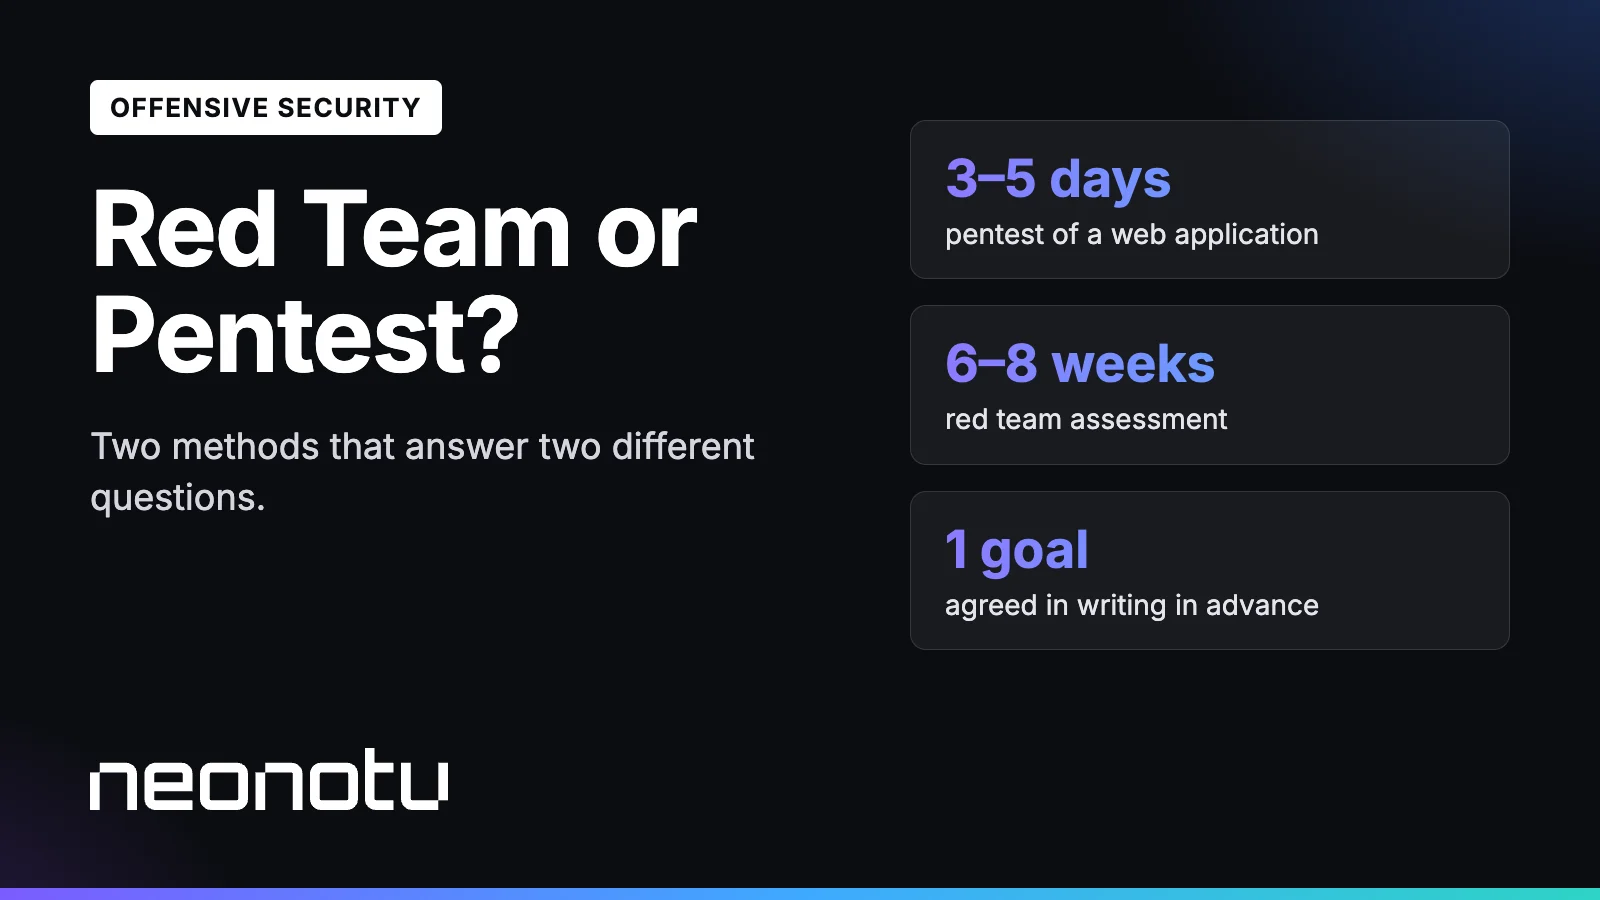
- Objetivo: el test de penetración busca el mayor número posible de vulnerabilidades en un ámbito fijo. El Red Team intenta alcanzar un único objetivo acordado.
- Alcance: sistemas o aplicaciones concretos en el test de penetración, toda la empresa con su plantilla y sus edificios en el Red Team.
- Duración: para una aplicación web, un test de penetración suele durar de tres a cinco días, y para una infraestructura mediana, de una a dos semanas. Un Red Team Assessment dura de seis a ocho semanas.
- Quién lo sabe: en el test de penetración, TI suele estar informada, según el objetivo. En el Red Team están al tanto de tres a cinco personas, y el equipo de seguridad no está entre ellas.
- Método: el test de penetración sigue un plan de pruebas para el ámbito acordado. El Red Team actúa como un atacante real, clasificado según MITRE ATT&CK y, si hace falta, según TIBER-EU.
- Resultado: el test de penetración entrega hallazgos por gravedad y una nueva prueba tras la corrección. El Red Team entrega la ruta del ataque, las brechas en la detección, nuevas reglas de detección y un resumen para la dirección.
Tres situaciones típicas
Una nueva plataforma para clientes debe entrar en producción en seis semanas. La pregunta es si la aplicación tiene brechas que un atacante podría aprovechar. Es un caso claro para un test de penetración de la aplicación web, con nueva prueba antes del lanzamiento.
Un fabricante de maquinaria ha contratado un servicio de SOC y ha implantado un registro centralizado. La dirección quiere saber si eso funciona en caso real. Un test de penetración ayuda poco aquí, porque no prueba la detección. Un Red Team Assessment con los datos de diseño como objetivo responde justo a esa pregunta.
Una aseguradora forma parte de las entidades financieras que, según DORA, deben realizar pruebas de penetración basadas en amenazas. TIBER-EU describe el marco para ello, y ese marco es un Red Team Assessment.
Cuándo un Red Team llega demasiado pronto
Un Red Team Assessment presupone una defensa capaz de notar algo: un registro centralizado, alguien que mire y vías de escalado definidas. Sin eso, la prueba solo confirma lo que ya sospecha. Si un simple escaneo de vulnerabilidades todavía encuentra accesos de administración abiertos, primero toca poner orden y después hacer un test de penetración.
Puntual o continuo
Ambas pruebas son instantáneas. Quien quiera saber con regularidad dónde está puede combinarlas. Red Teaming as a Service reúne simulaciones de ataque mensuales, tests de penetración trimestrales y formación en una suscripción.
¿No está seguro de qué prueba le conviene? En una primera conversación aclaramos objetivo y alcance. No pocas veces termina con la recomendación de hacer antes otra cosa.
Blog
Más artículos
Implantar NIS2: del análisis de brechas al plan de medidas
Cinco pasos desde la pregunta de si NIS2 le afecta hasta un plan que la dirección y TI pueden ejecutar juntos. Con lista de com…
neonotu en el CES 2027 de Las Vegas
Del 6 al 9 de enero de 2027 presentamos Sightadel, veyrisk y Valar en el stand 50123 del Venetian Expo, con demostraciones en d…
Por qué la gestión continua de vulnerabilidades ya es imprescindible en cualquier empresa
Cada semana se publican nuevas vulnerabilidades y los atacantes buscan sistemas que aún no se han actualizado. Por qué un análi…
Contacto
La reputación tarda años. Destruirla, segundos.
Hable con nosotros antes de que lo haga otro. La primera conversación es gratuita y respondemos el mismo día laborable.